GSE·SW · Activity Control
Данные закрыты ещё до загрузки системы
Activity Control встраивается в UEFI BIOS, шифрует диски целиком и пускает к компьютеру только после предзагрузочной аутентификации. Собственная разработка GSE с сертификатом КНБ РК по 5-му уровню доверия.
- Алгоритмы
- AES-256, Serpent, Twofish
- Платформы
- Windows, Linux
- Прошивка
- UEFI и Legacy BIOS
- Аутентификация
- Пароль, ключевой файл, токен
Государственная сертификация
5уровень доверия
Высший уровень доверия КНБ РК
Activity Control сертифицирован Комитетом национальной безопасности Республики Казахстан по 5-му, высшему уровню доверия. Это самые строгие требования к защите информации государственной важности.
Криптографическая защита
Сертифицированное средство криптографической защиты информации.
Информация государственной важности
Уровень доверия, который требуется для систем с самыми чувствительными данными.
Законодательство РК
Соответствует требованиям Казахстана в сфере информационной безопасности.
Сертификат выданКомитет национальной безопасности Республики Казахстан
Возможности
Шесть рубежей между вашими данными и посторонними
Защита начинается в прошивке и закрывает каждый путь к данным: загрузку, диски, настройки BIOS и внешние носители.
- 01
Интеграция с UEFI
Устанавливается прямо в UEFI BIOS и работает на самом низком уровне, до загрузки операционной системы.
- Предзагрузочная аутентификация
- Защита разделов MBR и GPT
- Совместимость с Secure Boot
- 02
Полное шифрование дисков
Шифрует накопители целиком проверенными алгоритмами с аппаратным ускорением.
- AES-256-XTS, Serpent, Twofish
- Каскадное шифрование
- Ускорение AES-NI
- 03
Многофакторная аутентификация
Методы входа под любой сценарий работы и уровень секретности.
- Пароль и PIN-код
- Ключевые файлы
- Аппаратные токены и смарт-карты
- 04
Защита загрузки
Не даёт запустить чужую операционную систему и подменить загрузчик.
- Контроль целостности загрузчика
- Белый список ОС
- Защита от буткитов
- 05
Блокировка BIOS
Закрывает настройки BIOS и UEFI от несанкционированных изменений.
- Пароль на BIOS
- Фиксированный порядок загрузки
- Контроль загрузочных устройств
- 06
Много дисков сразу
Шифрует и ведёт несколько накопителей одновременно под единым контролем.
- HDD, SSD, NVMe и USB
- Аппаратные RAID-массивы
- Внешние накопители
Криптография
Алгоритмы, которым доверяют во всём мире
Activity Control построен на проверенных криптографических алгоритмах, признанных международными стандартами безопасности.
- AES-256
- Симметричный шифр с ключом 256 бит, основной алгоритм защиты дисков.
- Каскадное шифрование
- Несколько алгоритмов подряд для данных, которым нужен запас прочности.
- Аппаратное ускорение
- AES-NI, AVX2 и SHA Extensions: шифрование на инструкциях процессора.
- Типы ключей
- Пароли, ключевые файлы, токены и TPM.
- Скрытые тома
- Зашифрованные разделы, которые не видны в системе.
- Формирование ключей
- PBKDF2-HMAC и Argon2id превращают пароль в стойкий ключ.
Характеристики
Всё, что проверит ваш отдел ИБ
Технические характеристики для оценки совместимости с вашей инфраструктурой.
Шифрование
| Алгоритмы шифрования | AES-256-XTS, Serpent, Twofish, Camellia |
|---|---|
| Каскадные алгоритмы | AES-Serpent, AES-Twofish-Serpent, Serpent-AES |
| Алгоритмы хеширования | SHA-512, SHA-256, Whirlpool, Streebog |
| Формирование ключей | PBKDF2-HMAC, Argon2id |
| Длина ключа | 256 бит, в каскаде 512 бит |
Совместимость
| Операционные системы | Windows 10 и 11, Windows Server 2016 и новее, Linux с ядром 4.x и новее |
|---|---|
| Прошивка | UEFI 2.0 и новее, Legacy BIOS, совместим с Secure Boot |
| Файловые системы | NTFS, FAT32, exFAT, ext4, XFS, Btrfs |
| Типы накопителей | HDD, SSD, NVMe, USB, Hardware RAID |
Аппаратные требования
| Аппаратное ускорение | AES-NI, CLMUL, AVX2, SHA Extensions |
|---|---|
| Поддержка TPM | TPM 1.2 и 2.0, по выбору |
| Оперативная память | 512 МБ для загрузки, рекомендуется 2 ГБ |
| Размер загрузчика | до 32 МБ |
Управление
| Централизованное управление | Консоль управления для предприятий |
|---|---|
| Депонирование ключей | Безопасное хранение мастер-ключей |
| Удалённая разблокировка | Сетевая предзагрузочная аутентификация |
| Аудит событий | Журнал всех операций |
Внедрение
Внедрим так, как устроена ваша ИТ-служба
От одного ноутбука руководителя до парка на тысячи рабочих мест.
Автономная установка
Защита отдельных устройств без сервера управления.
- Установка без сервера
- Локальное управление ключами
- Для небольших парков
- Минимум требований к инфраструктуре
Корпоративное решение
Централизованное развёртывание и управление в крупной организации.
- Единая консоль управления
- Групповые политики шифрования
- Интеграция с Active Directory
- Централизованное депонирование ключей
Управляемый сервис
Безопасностью ваших устройств управляют специалисты GSE.
- Установка и настройка под ключ
- Мониторинг и поддержка
- Разбор инцидентов
- Регулярные обновления безопасности
Оборудование GSE
Закажите технику GSE с Activity Control на борту
Добавьте Activity Control к заказу L200, M200 или S200: устройство приходит защищённым, шифрование уже настроено.
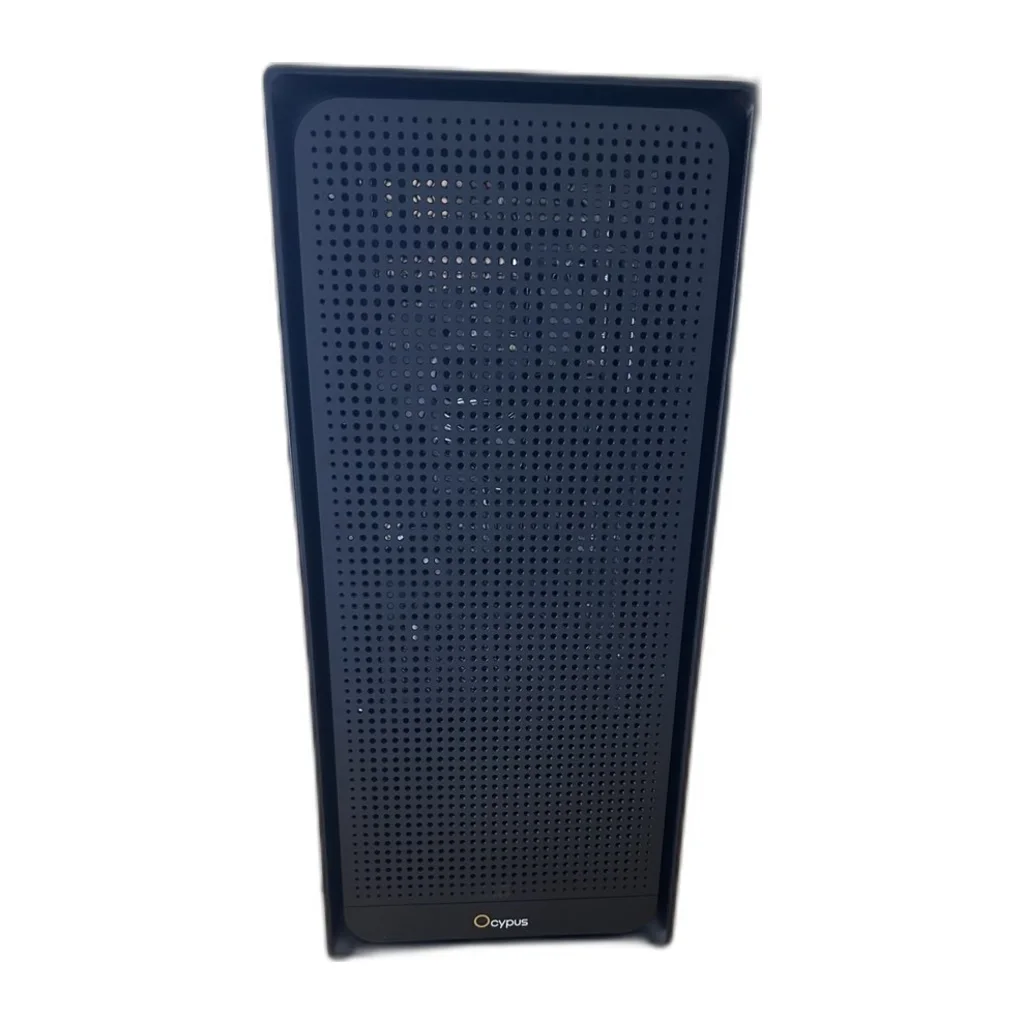
Десктопы GSE L200
Рабочие места от офиса до инженерной станции на Intel Core 14-го поколения и AMD Ryzen.
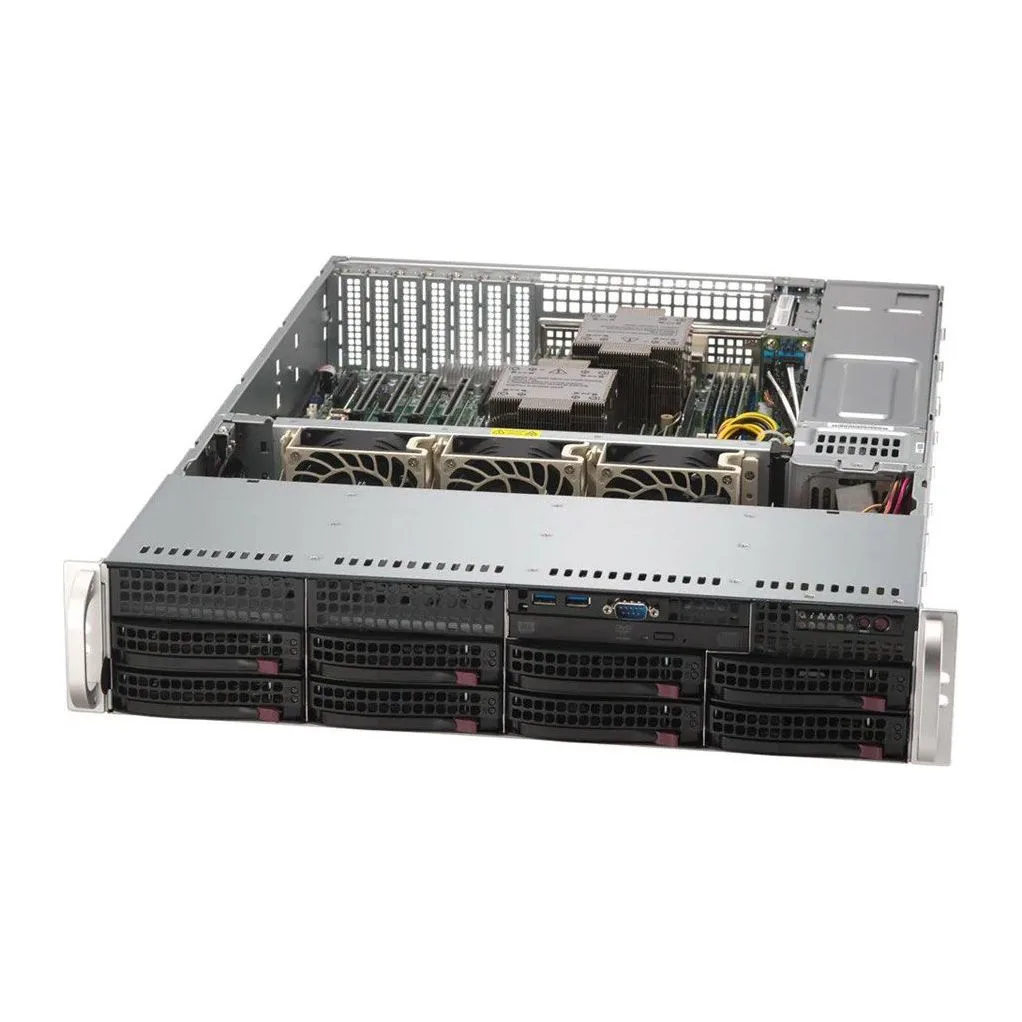
Серверы GSE S200
Стоечные серверы на Intel Xeon и AMD EPYC: от файлового сервера до кластера для ИИ.
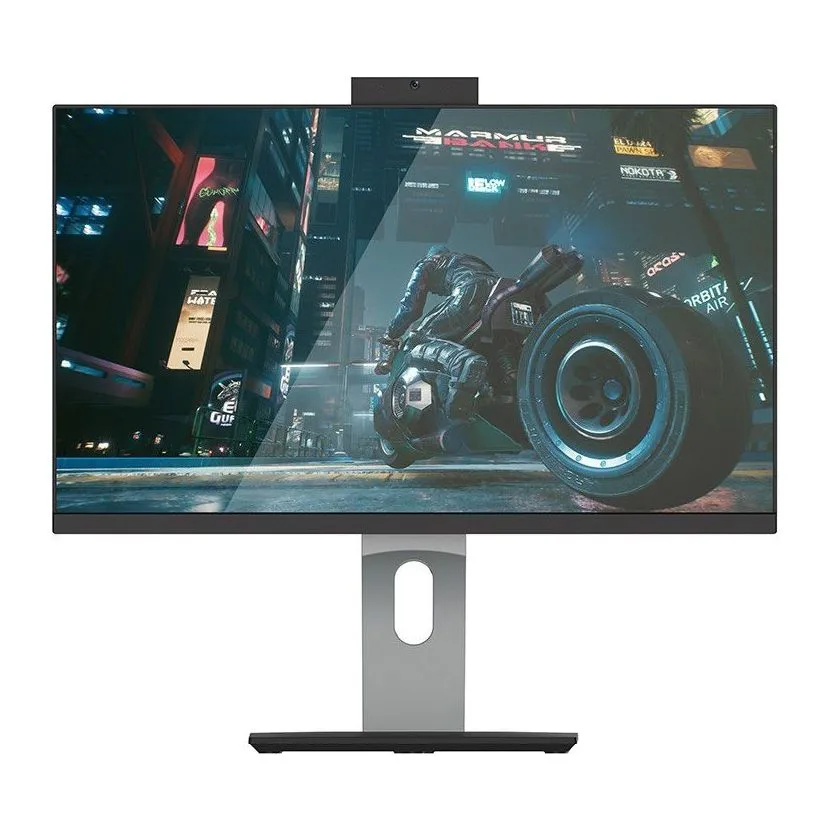
Моноблоки GSE M200
Экран, компьютер и камера в одном корпусе: от 21,5 до 34 дюймов.
Работает на ноутбуках, настольных ПК, серверах и системах хранения данных.
Кому нужен
Для тех, кто отвечает за чужие данные
Госсектор
Служебная информация и персональные данные граждан.
Корпорации
Коммерческая тайна и данные сотрудников.
Финансы
Требования регуляторов и защита транзакций.
Здравоохранение
Медицинские данные и персональная информация пациентов.

Запрос
Пришлите спецификацию. Остальное сделаем мы
Одна позиция или объект под ключ, любое направление. Вашу поставку от первого звонка до акта ввода ведёт один менеджер.
Расчёт бесплатноДокументы для госзакупок и тендеровОдин договор и одна гарантия