8 мин
Корпоративный репозиторий ПО: winget, Chocolatey и APT
Корпоративный репозиторий ПО помогает централизовать пакеты winget, Chocolatey и APT: подпись, тесты, версии и контроль источников.
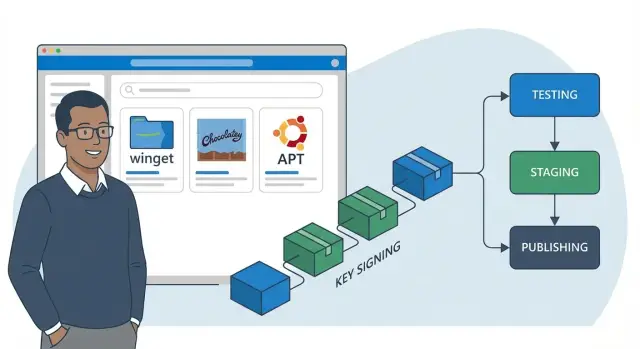
Когда в компании нет одного места, откуда ставят и обновляют программы, каждый отдел начинает жить по своим правилам. Один инженер скачал установщик с сайта, другой поставил через winget, третий нашел "проверенную" сборку на форуме. Формально это одно и то же ПО, но на практике - разные версии, разные параметры установки и разный уровень доверия к источнику.
Главный риск - безопасность. Разные источники означают разную цепочку поставки: сегодня пакет был нормальным, завтра его заменили, а вы заметили это только после инцидента. Даже без злого умысла встречаются проблемы: поврежденный установщик, внезапно поменявшиеся зависимости, лишние компоненты в комплекте.
Не менее болезненна поддержка. Когда на рабочих местах стоят разные версии, любой сбой превращается в детектив: "у вас кнопка есть, а у меня нет", "у вас работает, потому что версия другая". Обновлять, чинить и обучать людей становится сложнее: инструкции перестают совпадать с реальностью.
Выход довольно простой по идее: компания заранее решает, какие пакеты разрешены, откуда они берутся, кто их проверил и чем подтверждена подлинность. Корпоративный репозиторий ПО становится единым входом для установки и обновлений.
Обычно это затрагивает сразу несколько команд. ИТ отвечает за удобство установки, обновления и поддержку. ИБ требует проверяемый источник, подпись и журнал изменений. Закупки и владельцы систем фиксируют, что именно разрешено использовать и в каких версиях.
Простой пример: в филиалах нужно обновить браузер и архиватор на 400 ПК. Без единого репозитория часть машин обновится через разные каналы, часть останется на старом релизе, а на нескольких появятся неподдерживаемые сборки. С единым репозиторием обновление становится предсказуемым, а откат - возможным.
Модель доверия: что вы считаете "правильным источником"
Любой корпоративный репозиторий ПО начинается не с сервера, а с ответа на вопрос: каким источникам вы доверяете и почему. Если этого нет, люди будут ставить пакеты "как получится", а вы узнаете о проблеме уже после инцидента или сбоя обновления.
Важно различать подходы, потому что они дают разный уровень контроля:
- Зеркало копирует чужой репозиторий как есть.
- Кэш хранит уже запрошенные пакеты, чтобы не тянуть их каждый раз из интернета.
- Прокси пропускает запросы наружу, но может проверять правила.
- Внутренний репозиторий - это ваш каталог утвержденных версий, где вы решаете, что вообще доступно для установки.
Зеркалирования часто достаточно, если вы хотите ускорить загрузку и пережить временные проблемы у внешнего поставщика, но при этом доверяете его отбору и частоте обновлений. Собственный каталог нужен, когда вы хотите фиксировать версии, запрещать неожиданные апдейты и иметь единые правила для winget, Chocolatey и APT.
Лучше не пытаться "ловить" плохие источники, а заранее разрешить только нужные. Для этого обычно хватает трех правил: описать allowlist источников и подписей (какой издатель допустим), закрепить, кто и по какой процедуре добавляет новый источник, и запретить прямые установки из интернета политиками и настройками клиентов.
Чтобы доверие было проверяемым, у пакета должны быть понятные метаданные: издатель и контакт, хэш и способ проверки целостности, лицензия и ограничения, владелец пакета внутри компании. Полезно добавить пометку, для каких групп устройств пакет разрешен (например, офисные ПК, учебные классы или серверы).
Как уложить winget, Chocolatey и APT в одну схему
Если у вас одновременно Windows и Linux, удобно думать не про три инструмента, а про один процесс: "одобрить, собрать, подписать, протестировать, опубликовать". Тогда winget, Chocolatey и APT становятся разными витринами для разных ОС, а правила остаются общими.
Для winget ключевой объект - манифест. В корпоративной схеме вы держите частный источник, где контролируете именно манифесты: откуда скачивается установщик, какая версия разрешена, какие хэши ожидаются. Пользователь ставит через привычный winget, но получает только то, что вы утвердили.
Chocolatey проще всего привести к единому порядку через внутренний NuGet-репозиторий. Пакеты оформляются по одной нотации (имя, версия, описание, скрипты установки), а артефакты и зависимости лежат в вашем контуре. Это убирает ситуацию "скачали с первого попавшегося источника" и дает понятную историю версий.
APT требует дисциплины вокруг метаданных: Release/InRelease, индексы и обязательная проверка подписи GPG-ключом. Пользователь на Linux добавляет ваш ключ один раз, после чего любая подмена пакетов становится заметной.
Обычно помогает простая схема: единый каталог с поиском и статусами (одобрено, в тесте, в проде) или отдельные витрины по ОС, единое место для артефактов (установщики, .nupkg, .deb), репозиторный менеджер для метаданных и прав доступа, а также два канала - тестовый и продуктивный.
Для артефактов файловое хранилище подходит на старте, но при росте лучше репозиторный менеджер: он хранит версии, права, метаданные и аудиторный след. Так корпоративный репозиторий ПО остается управляемым даже когда пакетов становится сотни, например в больших парках ПК и серверов, как в госорганизациях или банках.
Роли и правила: кто отвечает за пакет от запроса до релиза
Чтобы корпоративный репозиторий ПО работал предсказуемо, нужны не только инструменты, но и понятные роли. Тогда любой пакет проходит один и тот же маршрут, а ответственность не размазывается между командами.
Ключевые роли
Чаще всего хватает пяти ролей:
- Автор пакета (packager) - собирает установку, описывает параметры, готовит заметки по изменению.
- Ревьюер - проверяет корректность, повторяемость установки и наличие метаданных.
- ИБ - подтверждает источник, лицензии и требования к подписи.
- Владелец приложения (business owner) - решает, кому и когда обновлять, и принимает функционально.
- Администратор репозитория - управляет доступами, каналами, публикацией и откатами.
Запрос на добавление или обновление обычно инициирует владелец приложения или сервис-деск по заявке пользователя. В заявке стоит фиксировать: зачем нужен софт, целевые группы устройств, крайний срок и риск, если не поставить. Автор пакета не должен угадывать это по переписке.
SLA: что реально измерять
SLA лучше строить не вокруг "сделайте быстрее", а вокруг наблюдаемых шагов: время до первичной проверки (ревью), время до решения ИБ, время до публикации в тестовый канал и время до выхода в прод. Отдельно полезно считать долю релизов с откатом и причины отката - это быстро показывает, где процесс ломается.
Политики исключений тоже нужны, но узкие. Например, прямую установку из внешнего источника разрешают только при инциденте или для разовой диагностики. Обязательное правило: исключение оформляется заявкой, указывается срок действия, ответственный и что именно было установлено (версия, источник, хэш или подпись). После этого пакет либо попадает в репозиторий, либо удаляется и закрывается актом проверки.
Пошаговый процесс: подпись, тестирование и публикация версий
Чтобы корпоративный репозиторий ПО не превратился в еще один "склад файлов", закрепите один понятный маршрут для каждой новой версии. Он одинаково полезен для winget, Chocolatey и APT: меняются форматы, логика контроля остается.
Практичный базовый маршрут выглядит так:
- Фиксируете запрос: что ставим, кому нужно, на каких ПК и когда.
- Забираете исходные артефакты из разрешенного источника и проверяете легальность: лицензия, право на распространение, условия обновлений.
- Нормализуете установку: тихий режим, параметры, путь установки, правила перезапуска, зависимости.
- Подписываете и проверяете целостность: хэш-суммы, подпись пакета или репозитория, закрепленные сертификаты.
- Прогоняете тесты и сохраняете отчет: чистая установка, обновление поверх прошлой версии, удаление (и откат, если он предусмотрен).
Публикацию лучше делать в два шага: сначала в тестовый канал, затем продвижение в прод. Например, обновляете утилиту на 500 офисных ПК: отправляете версию небольшой группе, собираете ошибки установки и поведение после перезагрузки, и только потом переводите ту же самую подписанную сборку в прод.
Полезная привычка - вместе с публикацией хранить короткое описание изменений, требования (например, нужная версия ОС) и план отката. Тогда обновления становятся предсказуемыми, а аудит - простым.
Подпись пакетов: ключи, сертификаты и политика хранения
Подпись нужна не ради формальности. Она дает простой ответ на два вопроса: кто выпустил пакет и не меняли ли его по дороге. В корпоративной схеме имеет смысл подписывать не только установщик, но и то, чем клиент доверяет репозиторию.
Для Windows чаще всего используют Authenticode: подписывают .exe/.msi, а иногда и скрипты установки (например, PowerShell), если они запускаются на клиентах. Для APT стандартный путь - GPG: подписываются метаданные репозитория (Release/InRelease). Это важнее, чем подпись каждого .deb, потому что клиент сначала проверяет подпись индекса, и только потом доверяет пакетам из него.
Политика хранения ключей должна быть скучной и строгой. Хороший минимум: хранить приватные ключи в HSM, токене или закрытом хранилище с аудитом; выдавать доступ только роли релиз-менеджера (а не всем администраторам); запретить копирование ключей на рабочие станции и в общие чаты; фиксировать операции подписи в журнале (кто, что и когда подписал).
Ротацию и отзыв ключей планируйте заранее. Если ключ скомпрометирован, действия должны быть отработаны: отзыв, выпуск нового ключа, переподпись индексов, блокировка старого отпечатка на клиентах и разбор, какие версии могли быть затронуты.
Проверку подписи лучше сделать обязательной. На Windows это означает контроль доверенных издателей и запрет запуска неподписанных скриптов по политике. В Linux - использование подписанных репозиториев и запрет на неофициальные источники. Тогда даже если кто-то подменит пакет на файловой шаре, клиенты просто откажутся устанавливать обновление.
Тестирование перед релизом: что проверять и как не утонуть
Если пакеты попадают в корпоративный репозиторий без проверки, проблемы почти всегда всплывают на массовой установке: не те зависимости, неожиданные окна мастера, сбитые настройки, или откат уже невозможен. Чтобы не тратить дни на ручные прогоны, держите короткий, повторяемый набор тестов и запускайте его одинаково для winget, Chocolatey и APT.
Минимум, который должен пройти каждый пакет
Начните с трех базовых сценариев. Они ловят большую часть ошибок и не требуют сложной инфраструктуры:
- Установка на чистый образ - без ручных кликов, с ожидаемым результатом.
- Обновление поверх прошлой версии - настройки и данные пользователя сохраняются.
- Удаление - приложение исчезает, лишние службы и автозапуск не остаются.
Дальше тестируйте в изоляции: VM или песочница, возврат к снимку, чтобы проверять именно пакет, а не последствия прошлых экспериментов. Для разных классов устройств (офисные ПК, рабочие станции, серверы) держите несколько чистых образов с типовым набором корпоративных политик.
Проверки безопасности делайте простыми и обязательными: совпадают хэши артефактов, подпись валидна, источник ожидаемый, внутри нет лишних компонентов (например, нежелательных тулбаров, майнеров или тихих апдейтеров). Если пакет тянет зависимости, фиксируйте их версии и проверяйте, что они приходят из разрешенных источников.
Завершайте тестом совместимости: версии ОС, права обычного пользователя, прокси и сертификаты, конфликт с уже установленным ПО.
Канареечный выпуск
Перед широким релизом отдайте пакет небольшой группе (например, 10-20 ПК в одном отделе) и заранее задайте критерии остановки: больше 1-2% неудачных установок или апгрейдов, рост обращений в поддержку по одной теме, заметная просадка производительности, конфликты с критичным ПО (VPN, ЭЦП, бухгалтерия). Так вы находите краевые случаи на реальных рабочих местах без риска для всей организации.
Публикация и управление версиями: каналы, откаты, уведомления
Публикация пакета - это не "залить файл на сервер". В корпоративном репозитории ПО важнее другое: чтобы одна и та же версия одинаково ставилась у всех, а путь от проверки до боевого контура был понятным и повторяемым.
Каналы и правила продвижения
Удобнее всего жить с несколькими каналами и четкими воротами. Тогда winget, Chocolatey и APT работают по одним правилам, даже если технически устроены по-разному: dev для сборки и быстрых правок, test для эталонных образов и пилотных групп, prod только после успешного теста и подтверждения ответственного. Для критических исправлений можно держать отдельный путь "горячий фикс", но с теми же проверками.
Чтобы не путаться в версиях, зафиксируйте нотацию. Хороший подход: upstream-версию сохранять как есть (например, 3.2.1), а свои изменения отражать суффиксом или дополнительным номером (например, 3.2.1+corp.2 или 3.2.1-2). Тогда видно, что изменилось: приложение или ваш пакет.
Повторяемость держится на фиксации зависимостей и источников. Записывайте, из какого файла, хэша и репозитория собран пакет, какие зависимости разрешены и какие версии подтягиваются.
Откаты и уведомления
Откат должен быть быстрым и скучным. Для этого храните несколько предыдущих версий в prod, а не перезаписывайте последнюю: минимум N-1 и N-2, плюс заранее проверьте команду отката на тестовой группе. Для APT используйте pinning, для Windows-пакетов - явное указание версии при установке.
Уведомления лучше настраивать по ролям: владелец пакета, служба ИБ, сервис-деск и владельцы бизнес-систем. Например, при обновлении браузера на 500 рабочих станциях в госорганизации на ПК GSE уведомление должно включать: что изменилось, на какой канал ушло, как откатиться и кого звать при сбоях.
Контроль и аудит: как доказать, что ставили только разрешенное
Чтобы репозиторий был не просто "складом пакетов", а доказуемым источником истины, нужна цепочка фактов: кто внес изменения, что именно изменилось и на какие устройства это ушло. Это лучше закладывать сразу, иначе потом придется восстанавливать историю по кускам.
Начните с логов самого репозитория. Важны не только скачивания, но и действия с жизненным циклом пакета: загрузка, подпись, продвижение между каналами (например, тестовый и боевой), отзыв версии. Для аудита удобнее, когда у каждого действия есть автор, время, комментарий и идентификатор заявки.
Рядом с пакетом стоит хранить минимум: кто загрузил и кто подписал (учетные записи и роли), хэш и подпись, отпечаток сертификата, результаты тестов и дату прохождения, причину изменения (заявка, уязвимость, требование отдела), а также кто и когда продвинул версию в prod.
Дальше включается контроль на клиентах. Политиками запретите внешние источники и оставьте только внутренние репозитории. Заодно закройте установку "в обход" без прав администратора. Тогда даже при ошибке пользователя установка пойдет только из разрешенного каталога.
Финальный слой - инвентаризация и сверка. Отчеты должны показывать, какие версии стоят на конкретных устройствах и в отделах, и совпадают ли они с разрешенным списком. Например, в филиальной сети больницы или госоргана можно быстро доказать, что на рабочих местах установлены только утвержденные версии и что каждое обновление прошло тесты.
Частые ошибки при внедрении корпоративного репозитория
Самая частая проблема - внешний и внутренний источники пакетов живут параллельно. В итоге один администратор тянет обновления из публичного winget или Chocolatey, другой ставит из внутреннего хранилища, а третья команда держит свой APT mirror. Без явных приоритетов и запретов получается не единый процесс, а несколько конкурирующих.
Ошибка номер два выглядит безопасно, но обычно опаснее всего: подпись есть, а ключи хранятся там же, где и репозиторий, и доступ к ним имеет слишком много людей. В таком случае подпись перестает быть доказательством доверия. Компрометация сервера быстро превращается в компрометацию всей цепочки.
Еще один провал - тестируют только чистую установку. В реальности боль приходит на обновлениях: конфликты зависимостей, сломанные конфиги, неожиданное удаление компонентов. Типичный сценарий: на части ПК уже стоит старая версия, и новый пакет обновляется иначе, чем на чистой машине.
Часто забывают про откаты. Пакет опубликовали, а предыдущую версию не сохранили или ее нельзя быстро вернуть. Тогда ошибка в релизе превращается в простой пользователей и ручные починки.
Наконец, пакеты делают по принципу "один раз собрали". Нет владельца, нет расписания обновлений, нет понимания, кто отвечает за уязвимости и сроки.
Узнаваемые признаки, что процесс хромает:
- в настройках клиента не зафиксирован единственный разрешенный источник;
- ключ подписи доступен с того же сервера, что и пакеты;
- нет сценария теста обновления с прошлой версии;
- старые версии не хранятся и не описан порядок отката;
- у пакета нет ответственного и даты следующего пересмотра.
Если это про вас, начните с правил: один приоритетный источник, отдельное хранилище ключей и обязательный тест обновления перед публикацией в корпоративный репозиторий ПО.
Короткий чек-лист перед публикацией новой версии
Перед тем как выпускать новую версию в корпоративный репозиторий ПО, стоит остановиться на 5-10 минут и пройти короткую проверку. Это дешевле, чем потом разбирать сбои на сотнях рабочих мест.
Сначала убедитесь, что пакет вообще можно ставить. Источник дистрибутива должен быть понятен и повторяем: официальный канал вендора, подтвержденная цепочка поставки или договор. Проверьте лицензию и назначьте владельца пакета (человек или команда), чтобы было кому отвечать на вопросы и вести обновления.
Дальше проверьте подпись и целостность. Артефакты (инсталляторы, архивы) и метаданные должны быть подписаны по вашей политике, а на клиентах должна быть включена проверка подписи. Иначе подпись превращается в формальность.
Быстрый минимум по тестам:
- install на чистой целевой ОС (или золотом образе);
- upgrade с предыдущей корпоративной версии;
- uninstall и проверка, что не осталось сервисов и автозапуска;
- запуск приложения и базовая проверка функции, ради которой его ставят.
Не публикуйте версию без понятного отката. Предыдущая версия должна быть сохранена в репозитории, а сценарий отката должен отвечать на простые вопросы: кто запускает, как быстро, что будет с настройками и пользовательскими данными.
И финальный шаг - оформление релиза. Коротко опишите, что изменилось, кому нужно сообщить (поддержке, ИБ, владельцам бизнес-систем), и как раскатывать: сразу всем или по волнам. Например, сначала 10-20 ПК в бухгалтерии, затем весь офис, и только потом филиалы.
Пример сценария: обновление ПО на сотнях ПК без сюрпризов
Компания обновляет критичное приложение (например, клиент для работы с документами) на 600 ПК в офисе и филиалах. Требования простые: не сорвать работу пользователей, не нарушить правила ИБ и не зависеть от внешних источников, которые могут внезапно поменять версию или стать недоступны.
Путь пакета организован так, чтобы его можно было повторять каждый раз, и чтобы в любой момент было ясно, кто принял решение и что именно установилось.
Как проходит релиз от запроса до продакшена
Сначала владелец приложения заводит запрос на обновление и указывает версию, причину и крайний срок. Пакет собирают или берут у вендора, фиксируют хэши и состав (что внутри), затем подписывают корпоративным сертификатом для code signing. После этого пакет уходит в тестовый канал: несколько типовых ПК (разные отделы, разные права) получают обновление через корпоративный репозиторий ПО.
Если тест прошел, включается канарейка: 2-5% устройств, желательно с более опытными пользователями. Только потом идет массовая публикация в prod, по расписанию (например, ночью) и с ограничением скорости загрузки для филиалов.
Как избежать внешних установок и поддержать филиалы
Внешние установки блокируются политикой: разрешены только корпоративные источники для winget, Chocolatey и APT и только подписанные пакеты. Для удаленных площадок используют локальный кэш или зеркало в филиале, чтобы не тянуть один и тот же пакет сотни раз через узкий канал.
Если после обновления пошли инциденты, откат делается так же управляемо: версия N-1 хранится в репозитории, ей возвращают статус "актуальная", и устройства получают downgrade по тому же механизму, что и обновление.
Для ИБ и руководства готовят короткий набор отчетов: какая версия утверждена, кто подписал и кто согласовал, список устройств с успешной установкой, список исключений (кто не обновился и почему), а также журнал отката (если он был) с временем и причиной.
Следующие шаги: пилот, масштабирование и поддержка процесса
Начните с короткого пилота, чтобы проверить процесс и не перегрузить команду. Выберите 1-2 ОС (например, Windows и Ubuntu), соберите небольшой набор (10-20 самых нужных пакетов) и заведите один тестовый канал, куда будут попадать новые версии до выпуска в prod.
На пилоте заранее договоритесь, что считается "готово к релизу". Практичные критерии простые: пакет ставится без ошибок, подпись проверяется, обновление проходит поверх прошлой версии, откат выполняется в один шаг.
Для инфраструктуры обычно достаточно базового набора: серверов под репозиторий и метаданные (winget/Chocolatey/APT), хранилища артефактов и логов, резервного копирования с проверкой восстановления, тестовой зоны (10-30 ПК или ВМ), мониторинга доступности и места на дисках.
Дальше встраивайте корпоративный репозиторий ПО в регламенты ИТ и ИБ: кто запрашивает пакет, кто подписывает, кто дает финальное одобрение, где хранится ключ, как фиксируются исключения и как часто пересматривается список разрешенного ПО.
Чтобы масштабирование было управляемым, измеряйте 2-3 метрики: время от запроса до релиза, долю установок из внутреннего источника и число инцидентов из-за обновлений.
Если нужно сделать это быстрее и опереться на инфраструктуру и поддержку, имеет смысл подключать интегратора. Например, GSE.kz (gse.kz) как системный интегратор может помочь со схемой, серверной инфраструктурой и 24/7 поддержкой, чтобы процесс не зависел от одного человека.
Частые вопросы
Зачем вообще нужен корпоративный репозиторий ПО, если можно ставить программы из интернета?
Корпоративный репозиторий ПО нужен, чтобы в компании был один предсказуемый источник установки и обновлений. Это снижает риск подмены пакетов, убирает разнобой версий и упрощает поддержку: у всех одинаковые версии, одинаковые параметры установки и понятная история изменений.
Чем отличается зеркало (mirror) от внутреннего корпоративного репозитория?
Зеркало просто копирует внешний репозиторий «как есть» и помогает с доступностью и скоростью, но вы по-прежнему живете по правилам внешнего поставщика. Внутренний репозиторий — это ваш каталог утвержденных версий: вы решаете, какие пакеты доступны, в каких версиях, кому именно и через какие каналы (тест/прод).
Как сделать так, чтобы сотрудники не ставили ПО «как получится» из разных источников?
Обычно начинают с allowlist: разрешают только нужные источники и ожидаемые подписи издателей, а все остальное блокируют политиками и настройками клиентов. Параллельно вводят процедуру добавления нового пакета: кто запросил, кто упаковал, кто проверил, кто согласовал и чем подтверждена подлинность (хэш, подпись, отпечаток сертификата).
Реально ли уложить winget, Chocolatey и APT в одну схему, если у нас Windows и Linux?
Работает единый процесс «одобрить, собрать, подписать, протестировать, опубликовать», а инструменты становятся разными витринами для разных ОС. Для Windows вы контролируете манифесты winget и пакеты Chocolatey через внутренний NuGet-репозиторий, а для Linux — APT-репозиторий с обязательной проверкой подписи метаданных. Правила по версиям, тестам и релизам при этом одинаковые.
Какие метаданные должны быть у пакета в корпоративном репозитории?
Минимум — издатель и контакт, версия, источник артефакта, хэш и способ проверки целостности, лицензия и ограничения, владелец пакета внутри компании. Еще полезно фиксировать, для каких групп устройств пакет разрешен, и хранить результаты тестов и дату прохождения, чтобы поддержка и аудит не гадали «что именно было установлено».
Что именно нужно подписывать: установщик, пакет или сам репозиторий?
Подпись отвечает на два вопроса: кто выпустил пакет и не меняли ли его по дороге. На Windows чаще подписывают установщики и скрипты (например, Authenticode), а в APT критично подписывать метаданные репозитория (Release/InRelease), потому что клиент сначала доверяет индексу, а уже потом пакетам.
Как правильно хранить ключи подписи, чтобы подпись реально была доказательством доверия?
Простой базовый минимум — запретить хранение приватных ключей на рабочих станциях и на том же сервере, где лежат пакеты, и ограничить доступ по ролям с аудитом. Лучше использовать HSM/токен или закрытое хранилище с журналированием, а также заранее иметь план ротации и отзыва ключа, чтобы при инциденте не импровизировать.
Какие тесты обязательны перед публикацией пакета в репозиторий подтвержденных версий?
Проверяйте три сценария: установка на чистую систему, обновление поверх прошлой версии и удаление без «хвостов». Этого хватает, чтобы поймать большинство проблем с зависимостями, тихой установкой, перезапусками и конфликтами, а дальше добавляйте совместимость с корпоративными политиками, прокси, правами обычного пользователя и типовым набором ПО.
Как организовать каналы (test/prod) и откат версий, чтобы обновления были предсказуемыми?
Держите два канала: тестовый и продуктивный, и продвигайте одну и ту же подписанную сборку после пилота на небольшой группе. Для отката заранее храните как минимум N-1 и N-2 в проде и имейте понятный сценарий возврата версии, чтобы ошибка релиза не превращалась в ручные починки на сотнях машин.
Как доказать аудитору, что на компьютерах ставили только разрешенные версии и из доверенного источника?
Начните с логов жизненного цикла пакета: кто загрузил, кто подписал, кто продвинул между каналами, кто отозвал версию, и привяжите это к заявке. На клиентах запретите внешние источники и включите инвентаризацию, чтобы можно было сверить фактически установленные версии с разрешенным списком и быстро увидеть исключения.
