8 мин
Bastion host для админов: схемы доступа, MFA и аудит
Bastion host для админов помогает дать доступ в закрытый контур без хаоса: MFA, запись сессий, журнал команд и роли на примерах Teleport и Guacamole.
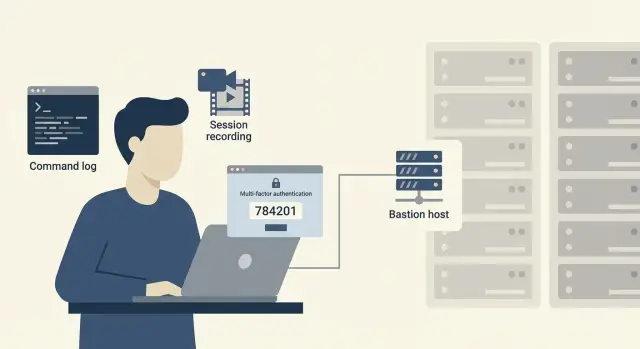
Зачем вообще нужен bastion host админам
Закрытый контур - это сегмент сети, куда не должно быть прямого доступа из интернета и часто даже из офисной сети. Там живут домены, базы, критичные серверы и админки. Если администратор подключается туда «напрямую» (RDP/SSH через VPN, проброс портов, статические исключения в фаерволе), любая ошибка или утечка учетных данных сразу открывают путь к самым важным системам.
Проблема обычно не в самом VPN, а в том, что доступом сложно управлять. В реальности часто встречаются «удобные» практики: общие админские учетки, пароли в чатах, один общий SSH-ключ, RDP по списку IP, «временный» доступ, который остается навсегда. В итоге нельзя ответить на простой вопрос: кто именно заходил, куда, когда и что делал.
Типовые инциденты вокруг админ-доступа почти всегда похожи:
- фишинг и кража пароля, после чего злоумышленник действует как «легитимный админ»
- использование общей учетки, когда виновного (и причину) не найти
- подключение на «не тот» сервер и случайные изменения в проде
- обход регламентов через личные инструменты и сохраненные пароли
Bastion host для админов нужен как единая точка входа, где правила одинаковы для всех: обязательная MFA, понятные роли, доступ только к разрешенным системам и полный аудит сессий. Админу при этом тоже проще: один способ входа, меньше ручной рутины, и не нужно хранить «зоопарк» паролей и ключей.
Простой пример: подрядчику нужно на 2 часа проверить сервис в закрытом сегменте. Вместо передачи пароля и «временного VPN» вы выдаете доступ через bastion по конкретной роли, включаете MFA и запись сессии. Доступ сам отключится по времени, а у вас останется понятный журнал действий.
Базовые понятия: bastion, jump host, PAM
Bastion host (бастион) - это выделенная точка входа для админ-доступа в закрытый контур. Идея простая: админы не ходят напрямую на серверы и сетевое оборудование, а подключаются через один контролируемый узел, где принудительно включены правила, MFA и аудит.
Jump host (jump server) часто путают с бастионом. Jump host обычно решает задачу маршрута: «прыгнуть» в изолированную сеть, потому что иначе до нее не добраться. Bastion шире: он не только дает путь, но и принуждает к политике доступа (кто, куда, когда и как) и фиксирует действия.
PAM (Privileged Access Management) - это уже класс систем про управление привилегиями. Удобная граница такая: бастион отвечает за безопасный вход и контроль сессий, а PAM добавляет управление жизненным циклом привилегий (выдача по заявке, временные права, хранилище секретов, ротация паролей, break-glass и отчеты по соответствию).
Минимальный успех для бастиона - когда админ-доступ перестает быть «на доверии»: есть единая точка входа и запрет прямых подключений, MFA для администраторов, роли и понятные правила доступа, а также запись сессий и журналирование команд. Плюс становится нормой выдача временного доступа подрядчикам.
Обычно бастион закрывает SSH для Linux, RDP для Windows, VNC для отдельных систем и доступ к web-консолям (например, интерфейсы управления гипервизором, сетевым оборудованием, BMC).
Пример: у вас есть сегмент с серверами финансовой системы. Вместо того чтобы раздавать VPN всем подряд и хранить пароли в чатах, вы открываете доступ только до бастиона, а дальше разрешаете конкретные цели по роли и времени, с обязательной записью сессии.
Teleport, Apache Guacamole, Devolutions и аналоги: как выбрать
Выбор решения для bastion host для админов обычно упирается не в «что популярнее», а в ваши протоколы, требования к аудиту и то, как админы работают каждый день. Если инструмент усложняет доступ, его начнут обходить.
Быстрый портрет решений
Teleport чаще выбирают там, где много SSH, Kubernetes и облачных доступов, а также нужен единый вход через SSO и строгий контроль сессий. Сильные стороны: короткоживущие учетные данные (меньше риска утечки «вечных» ключей), хорошее журналирование и понятные политики доступа.
Apache Guacamole удобен, когда важен браузерный доступ без установки клиентов. Он хорошо закрывает RDP, VNC и SSH через прокси, что помогает для подрядчиков или разовых работ: вы выдаете доступ к сессии, а не к сети целиком. Но аудит и управление правами часто требуют более аккуратной настройки и дополнительных компонентов.
Devolutions обычно берут, когда нужен «центр управления подключениями»: хранилище учетных данных, шаблоны подключений, роли, согласования, работа с большим парком RDP/SSH. Это полезно для команд, где много ручных подключений и важно навести порядок без таблиц и общих паролей.
На что смотреть при выборе
Перед пилотом проверьте несколько вещей: какие протоколы и сценарии нужно закрыть (SSH, RDP, веб-консоли, доступ к сетевому оборудованию), какой аудит обязателен (запись сессий, журнал команд, кто и когда повышал права), какие интеграции нужны (AD/LDAP, SSO, поддержка MFA и аварийные аккаунты), как устроены роли и выдача временного доступа (approvals, сроки, минимум прав), и насколько решение удобно для ежедневной работы.
Если у вас закрытые сегменты (например, в госсекторе, финансах или медицине), часто выигрывает подход «доступ к конкретному ресурсу через прокси» плюс строгая MFA, а не «VPN во всю сеть».
Типовые схемы доступа в закрытый контур
Закрытый контур часто строят так, чтобы администратор никогда не попадал на серверы и рабочие станции напрямую. Логика проста: одна контролируемая точка входа, понятные маршруты, обязательная MFA для администраторов и нормальный аудит.
4 схемы, которые реально работают
Самый частый вариант - один bastion в DMZ. Админ подключается к нему (например, по SSH/RDP через Teleport или Apache Guacamole), а дальше доступ разрешен только в нужные подсети по правилам межсетевого экрана. Плюс - просто. Минус - если зон много, правила быстро разрастаются.
Когда зон и критичных систем больше, делают два уровня. Внешняя точка входа принимает пользователя, проверяет MFA и роли, а затем переводит сессию на внутренний bastion в нужной зоне (например, отдельный для серверного сегмента и отдельный для инфраструктуры виртуализации). Так проще держать границы и не смешивать маршруты.
Третий подход - доступ только через прокси с короткоживущими сессиями и учетными данными. Админ не знает постоянных паролей, а получает временный доступ на конкретную задачу. Это хорошо работает там, где важен принцип «минимально необходимого».
Отдельная схема нужна для подрядчиков и временных работ. Для них выделяют отдельный bastion, отдельные политики, и по возможности отдельный путь в сеть (VPN/VDI) без пересечения с «внутренними» администраторами. Так проще отключать доступ в один клик и не тянуть лишние риски.
Как уменьшить радиус поражения
Даже хорошая схема ломается, если в сети есть обходные маршруты. Проверьте базовые ограничения: запрет прямых маршрутов к админ-портам, кроме bastion (SSH/RDP/WinRM), разделение сегментов по типам систем (пользовательские, серверные, управление, резервное копирование), выход в интернет из закрытых зон только через контролируемые точки, отдельные учетные записи для администрирования (без почты и браузера), временные правила доступа с автоматическим выключением.
На практике это хорошо ложится на крупные организации, где есть и свои админы, и сервисные подрядчики, и требования к журналированию команд. В таких проектах системный интегратор (например, GSE.kz) обычно помогает согласовать зоны, выбрать схему и закрепить ее в регламенте, чтобы доступ не превращался в набор исключений.
Роли и права без хаоса: простая модель RBAC
RBAC работает только тогда, когда роли описывают реальную работу, а не «всех админов». Начните с принципа наименьших привилегий: выдавайте доступ ровно на те системы и ровно на то время, которое нужно для задачи. Все остальное должно требовать отдельного запроса.
Практичный набор ролей лучше держать коротким и понятным. Например:
- Админ ОС: вход по SSH или RDP только на сервера своей группы, без прав менять сетевые правила.
- Админ БД: доступ к консоли БД и бэкапам, без доступа к ОС (кроме аварийного по отдельному процессу).
- Сетевой инженер: доступ к сетевым устройствам и журналам, без доступа к прикладным серверам.
- Оператор: запуск типовых задач (перезапуск сервисов, просмотр статуса) без прав на конфиги.
- Аудитор: только чтение логов и записей сессий, без возможности входа на хосты.
Чтобы не было «сам себе выдал», разделите обязанности. Обычно достаточно трех функций: кто запрашивает и выполняет работы, кто подтверждает (владелец системы или руководитель), и кто просматривает логи (без права менять настройки доступа).
Временный доступ должен быть нормой, а не исключением. Привяжите права к окнам работ: доступ включается на 2-4 часа и снимается автоматически, даже если админ забыл закрыть задачу.
Подрядчиков держите отдельным контуром: отдельные роли, отдельные группы систем, отдельные сроки и обязательный аудит сессий. Так вы не смешиваете риски и не превращаете bastion host для админов в общий «проходной двор».
MFA и вход админов: как сделать удобно и строго
Для админ-доступа MFA должна быть не опцией, а условием входа. Если администратор может попасть в закрытый контур только через bastion host для админов, второй фактор ставится именно на этот входной пункт. Так закрывается самый частый риск: украденный пароль или ключ.
SSO с единой учетной записью обычно упрощает жизнь: один логин, быстрый отзыв доступа, меньше паролей. Но есть нюанс: если SSO недоступен, встает вся работа. Заранее решите, что важнее в вашем случае - непрерывность или максимальная централизация, и подготовьте сценарий отказа.
Хороший вход админа - это не только MFA, но и понятные политики, которые уменьшают шанс ошибки. На практике чаще всего работают ограничения по времени (вход в рабочие окна, остальное по заявке), по устройству (только корпоративные ноутбуки с проверенным состоянием), по сети (только из админ-VPN или с выделенных подсетей), и по риску (дополнительные проверки при новом устройстве или географии).
Аварийный доступ (break-glass) нужен, но он не должен становиться обходом правил. Делайте его редким и заметным: отдельные учетные записи, ограниченный срок действия, обязательное согласование двумя людьми и запись всех действий в аудит. После использования - разбор причин и смена секретов.
Отдельная боль - сервисные аккаунты и ключи. Их часто забывают привязать к владельцу, не ограничивают по времени и копируют «на всякий случай». Правило простое: у каждого ключа должен быть хозяин, срок, цель и понятный путь отзыва. Если это невозможно, значит учетке нужны другие механизмы (временные токены, прокси-доступ, изоляция).
Аудит и журналирование: команды, сессии, действия
Хороший bastion host для админов ценен не только «воротами» в закрытый контур, но и тем, что оставляет понятный след. Любой доступ должен быть объясним: кто вошел, зачем, что делал, и кто это одобрил.
Минимальный набор, который обычно нужен и ИТ, и службе безопасности:
- входы и попытки входа: успешные, неуспешные, с каких устройств и откуда
- выдача и отзыв прав: кто запросил, кто утвердил, на какой срок
- сессии: когда начались и закончились, к каким системам был доступ
- команды и действия: что выполнялось в SSH/консолях, какие привилегии использовались
- передача файлов: загрузка/выгрузка, имена, размер, направление
С командным журналированием есть нюанс: видно не «намерение», а то, что реально прошло через bastion. Если админ подключился по SSH к серверу и дальше переключился на root внутри (su/sudo), важно, чтобы это тоже фиксировалось. А действия в интерактивных программах (например, внутри vim или в TUI-утилитах) могут быть видны хуже, чем простые команды. Для RDP и VNC чаще полезнее запись сессии, чем попытка «снять команды».
Запись сессий (текст/видео) нужна не всегда. Обычно ее включают для критичных систем (финансы, персональные данные, домен, сетевое ядро) и для подрядчиков или временных доступов. Доступ к записям лучше давать по принципу разделения ролей: админы не должны свободно удалять или редактировать следы, а просмотр - только по заявке или при инциденте.
По срокам хранения важно договориться заранее. Часто выбирают компромисс: короткий срок для «тяжелых» записей экрана и длинный для событий (аутентификация, права, метаданные сессий). Это упирается в требования регуляторов, объем хранилища и скорость расследований.
Если есть SIEM, начните с событий, которые дают быстрый эффект: провальные входы и подозрительные MFA-отказы, выдача привилегий и доступ «не по роли», подключение к особо критичным хостам, загрузка/выгрузка файлов, необычная длительность сессий или входы вне рабочего времени.
Такой аудит легче внедрять, если bastion и инфраструктура идут как единый проект: например, при построении закрытых сегментов и серверных контуров, которые интеграторы вроде GSE.kz разворачивают вместе с политиками доступа и поддержкой.
Как внедрить bastion host: пошаговый план
Начните не с выбора продукта, а с понимания, кто и куда сейчас ходит. Обычно доступы живут в SSH-ключах, сохраненных паролях, «временных» VPN и отдельных RDP-шлюзах. Bastion host должен собрать это в один контролируемый вход, где можно включить MFA, роли и аудит.
Первый блок работ лучше сделать коротким и измеримым:
- Соберите инвентарь: админы, подрядчики, протоколы (SSH/RDP/WEB), критичные системы и где лежат секреты.
- Выберите типовую схему (одна точка входа или по зонам) и запустите пилот на одном сегменте, где риск понятен и есть владельцы.
- Опишите роли и правила сессий: кто может входить куда, в какие часы, с подтверждением или без, и что запрещено (например, прямой доступ в прод).
После пилота доведите контроль до «боевого» уровня:
- Включите аудит: запись сессий и команд, привяжите события к пользователю и тикету, настройте хранение и срок ретенции.
- Переводите людей волнами: сначала внутренняя команда, затем дежурные, потом подрядчики. На каждом шаге убирайте старые пути доступа.
- Закрепите регламент: как запрашивают доступ, кто одобряет, как выдаются временные права, как разбираются инциденты по логам.
Практичный пример: если в закрытом контуре стоят серверы и рабочие станции (например, S200 и L200), то первым кандидатом для пилота обычно становится админ-доступ в сегмент управления, где важны MFA и запись действий, но можно быстро откатиться, если что-то пошло не так.
Частые ошибки при настройке доступа админов
Самая частая проблема: bastion host для админов поставили, а привычки не поменяли. Оставляют прямой RDP/SSH в закрытый контур «на всякий случай», и команда продолжает ходить напрямую. В итоге аудит неполный, а инциденты разбираются вслепую.
Вторая классика - общие учетные записи и общие SSH-ключи. Кажется удобным, пока не нужно понять, кто именно выполнил команду, или срочно отозвать доступ одному человеку. Там же всплывают сохраненные пароли в менеджерах, на рабочих станциях и в скриптах.
Часто ломает безопасность слишком широкая роль: «админ» сразу на все системы, без ограничений по средам (prod/test), без привязки к конкретным сервисам и без срока действия. Если нет временных прав, люди начинают просить «постоянно, вдруг понадобится», и доступ разрастается.
Логи тоже легко превратить в формальность. Их собирают, но не проверяют: нет ответственного, нет понятного поиска, нет простых правил, что считать подозрительным. Хорошее правило: заранее договориться, какие события вы смотрите каждую неделю и как быстро можете найти конкретную сессию по человеку, серверу и времени.
Отдельная боль - подрядчики и аварийные работы. Если для них нет понятного процесса, появляются обходные пути: временные VPN без учета, пересылка ключей в чатах, «давайте дадим доступ до понедельника». Лучше иметь два режима:
- подрядчик: доступ только к нужным хостам, строго по заявке, с окончанием по времени
- авария: отдельная роль «break-glass» с MFA, усиленным журналированием и обязательным разбором после
И наконец, bastion иногда делают единой точкой отказа. Один сервер без резерва - и при обновлении или сбое вся админка встает. Минимум, который спасает нервы: резервный узел, проверенный сценарий переключения и понятный план, что делать, если основной вход недоступен.
Быстрая проверка: чеклист безопасного админ-доступа
Если доступ админов в закрытый контур настраивался «по мере надобности», со временем там появляются обходные пути, общие учетки и непонятные исключения. Этот короткий чеклист помогает быстро понять, где уже безопасно, а где пока держится «на честном слове».
Договоритесь о простом правиле: любой вход с повышенными правами должен быть заметен, проверяем и объясним. Если есть хотя бы один «тайный ход», считайте, что его рано или поздно найдут.
- Все админские входы проходят только через bastion host (без прямого SSH/RDP к серверам из рабочих сетей).
- MFA включена для всех привилегированных ролей, а не только «для самых важных».
- Права выдаются по ролям и зонам доступа (например: "Linux-prod-read", "Windows-stage-admin"), а не «Пете на всякий случай».
- Ведутся логи входов и изменения прав: кто дал доступ, кому, когда, на какой срок.
- Для критичных систем включена запись сессий или детальный журнал действий (команды, подключенные хосты, время, источник).
После этого проверьте два момента, которые часто забывают. Первый - сроки хранения: логи и записи сессий должны жить достаточно долго, чтобы расследовать инцидент, который всплыл не сразу. Второй - назначенные ответственные: должно быть понятно, кто регулярно смотрит отчеты и что считается «подозрительным».
Мини-сценарий для самопроверки
Представьте: админ ушел в отпуск, а ночью нужно срочно поправить конфиг на проде. Сможет ли дежурный получить временный доступ через bastion host с MFA, с автоматическим окончанием прав утром, и останется ли запись, что именно делали в сессии? Если ответ «да», значит у вас не только политика на бумаге, но и рабочий процесс.
Если вы строите закрытый контур на базе локальной инфраструктуры и важно формально подтверждать контроль доступа и аудит, такую модель обычно проще внедрять там, где есть зрелая поддержка и понятные регламенты. Например, в проектах с госзаказом и требованиями по прозрачности часто смотрят не на «наличие доступа», а на доказуемость входов и действий.
Пример сценария: временный доступ в закрытый сегмент
Представьте больницу или банк: есть закрытый сегмент с критичными системами (например, сервер с базой пациентов или платежный шлюз). Внешний подрядчик должен быстро исправить проблему, но прямой VPN в сегмент запрещен, а админы не хотят вручную раздавать ключи и потом неделями вспоминать, кто куда заходил.
Здесь bastion host для админов решает задачу через короткий, контролируемый пропуск.
Как это может выглядеть на практике. Дежурный инженер создает временное правило: доступ только к одному серверу в закрытом сегменте (скажем, srv-med-01 на стойке с серверами уровня GSE S200 Series), срок 2 часа, и только по одному способу (SSH или RDP). Плюс ограничение не «на все подряд», а на конкретное действие: например, разрешить запуск одной команды для диагностики или одного скрипта обновления.
Чтобы не ломать привычки, подрядчик подключается как обычно (SSH-клиент или RDP), но вход подтверждает через MFA. Пароли и ключи при этом не раздаются навсегда: доступ выдается по запросу и сам отключится по времени.
Минимальный набор действий для выдачи доступа:
- назначить роль «Подрядчик: инцидент» и привязать ее к одному хосту
- включить MFA на вход и запретить вход без второго фактора
- задать окно доступа: 2 часа, без продления «по умолчанию»
- ограничить команды или приложения (по возможности)
Аудитор потом видит не «кто-то заходил», а конкретику: кто запросил доступ, кто утвердил, точное время входа и выхода, запись сессии, список выполненных команд или действий в интерфейсе.
Если случился инцидент, действия простые: по журналу находите сессию по пользователю и времени, смотрите запись, сразу блокируете роль или учетку и отзываетe активные сессии. Важно, что при таком подходе вам не нужно менять пароли на всех серверах, потому что долговременных секретов подрядчику не выдавали.
Следующие шаги: от пилота к рабочему регламенту
Чтобы bastion host для админов не остался «еще одной консолью», начните с фиксации цели: какая схема доступа должна получиться в итоге и какие системы вы берете в первый этап. Обычно это 3-5 самых критичных точек: доменные контроллеры, гипервизоры, сетевое оборудование, базы или ключевые серверы приложений. Чем меньше стартовый периметр, тем быстрее вы увидите реальную картину и соберете обратную связь.
Дальше важнее всего договориться о правилах, а не о софте. Если роли и окна работ не определены, даже идеальная MFA будет раздражать и провоцировать обходные пути.
Минимум, который стоит согласовать до пилота
Зафиксируйте короткий набор правил, который потом легко превратить в регламент:
- роли (например: дежурный админ, инженер проектов, подрядчик) и что им можно делать
- окна работ и порядок экстренного доступа вне окна
- правила для подрядчиков: срок, список систем, кто подтверждает, как закрывается доступ
- формат заявки или причины доступа (хотя бы один обязательный комментарий)
- ответственность за разбор инцидентов и проверку журналов
После этого планируйте пилот как небольшой проект с критериями готовности к тиражированию. Например: 90% админов входят только через bastion, все привилегированные сессии пишутся, доступ подрядчика закрывается автоматически по сроку, а отчет по действиям собирается без ручных «скриншотов».
Инфраструктура: где поставить и как не потерять доступ
Размещение bastion лучше сразу продумать как сервис: отдельный сегмент, понятные маршруты, резервирование. Минимально нужен план отказа: что будет при падении узла, как админ зайдет на восстановление, и кто имеет право на этот break-glass доступ.
Если нужна помощь с проектированием и внедрением, это можно делать вместе с GSE.kz (gse.kz) как системным интегратором: спланировать схему, роли и аудит, а параллельно подобрать серверы и рабочие станции под закрытый контур и требования по локальному производству и поддержке.
Частые вопросы
Зачем админам вообще нужен bastion host, если уже есть VPN?
Bastion host нужен, чтобы весь привилегированный доступ в закрытый контур проходил через одну контролируемую точку. Так проще включить обязательную MFA, ограничить доступ по ролям и получать полный аудит сессий, вместо множества исключений в VPN и фаерволах.
Чем bastion host отличается от jump host?
Jump host чаще всего решает только задачу маршрута: через него «прыгают» в изолированную сеть, потому что иначе туда не попасть. Bastion host дополнительно принуждает к политике доступа: кто может заходить, куда именно, на какой срок, и оставляет понятный след действий.
Как понять, что bastion настроен правильно, а не «для галочки»?
Начните с того, что любой админский вход в закрытый сегмент должен идти только через bastion, без прямого SSH или RDP. Дальше включите MFA, заведите роли под реальные задачи и включите журналирование, чтобы можно было быстро ответить, кто заходил и что делал.
Какие протоколы и типы доступа стоит проводить через bastion в первую очередь?
Обычно через bastion закрывают SSH для Linux, RDP для Windows и доступ к веб-консолям инфраструктуры, например к гипервизорам или интерфейсам управления железом. Если у вас есть VNC или специфические консоли сетевого оборудования, проверьте, что решение умеет их проксировать или хотя бы корректно логировать факт подключения.
Как выбирать между Teleport, Apache Guacamole и Devolutions для bastion?
Сначала выберите по сценариям: много SSH и Kubernetes — важны короткоживущие учетные данные и контроль сессий; нужен доступ из браузера без клиента — смотрите в сторону решений, которые проксируют RDP и VNC. В любом случае приоритезируйте удобство для админов и качество аудита, иначе появятся обходные пути.
Как построить RBAC для админов, чтобы не утонуть в ролях?
Сделайте роли короткими и привязанными к реальной работе, например по ОС, БД, сети и уровню среды (prod или test). Права лучше выдавать на конкретные системы и на ограниченное время, чтобы «постоянный доступ на всякий случай» не стал нормой.
Как внедрить MFA и SSO так, чтобы было и строго, и без постоянных сбоев?
MFA должна быть обязательным условием входа на bastion для всех привилегированных ролей. Если используете SSO, заранее продумайте сценарий отказа, чтобы при проблемах с IdP не остановить аварийные работы, и держите строго контролируемый break-glass доступ.
Как безопасно давать временный доступ подрядчикам в закрытый сегмент?
Выдавайте доступ не «в сеть», а к конкретной цели через bastion, с ролью, сроком и обязательной MFA. Так подрядчику не нужно знать постоянные пароли и ключи, а у вас остается запись сессии и простой способ автоматически отключить доступ по времени.
Какие логи и аудит реально полезны от bastion, а не просто «для отчетности»?
Минимально нужны логи аутентификации, кто и когда получил права, к каким системам подключался и как долго длилась сессия. Для критичных систем и подрядчиков практичнее включать запись сессий или детальный журнал действий, чтобы расследование не упиралось в догадки.
Какие самые частые ошибки при внедрении bastion host и как их избежать?
Чаще всего оставляют прямые пути доступа «на всякий случай», и тогда bastion не дает полного контроля и аудита. Вторая типичная ошибка — общие учетки и общие ключи, из-за которых нельзя быстро отозвать доступ и понять, кто что сделал; еще одна боль — один bastion без резерва, который превращается в единую точку отказа.
