7 мин
SSO для гибридной организации: как выбрать Okta, Entra, Ping
SSO для гибридной организации: как сравнить Okta, Entra ID и Ping Identity по SAML/OIDC, ролям, интеграциям и требованиям к аудит-логам.
Задача SSO в гибридной организации простыми словами
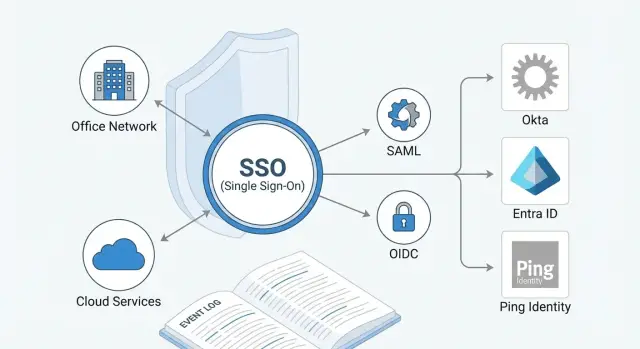
SSO (единый вход) нужен, когда у компании одновременно есть локальные системы и облачные сервисы, а людям требуется один понятный способ входа. В гибридной схеме обычно выбирают одного главного провайдера идентификации (IdP): он проверяет пользователя и выдает доступ в нужные приложения.
Без SSO в гибриде чаще ломается не технология, а порядок. У сотрудника несколько паролей, учетные записи дублируются, права оставляют "на всякий случай". В итоге растут обращения в поддержку, сложнее разбирать инциденты, и повышается риск, что бывший подрядчик все еще может войти в один из сервисов.
SSO обычно закрывает несколько целей:
- Удобство: меньше паролей и повторных входов.
- Безопасность: единые правила MFA, блокировок и условного доступа.
- Контроль: понятнее, кто и куда ходит, и почему это разрешено.
- Соответствие требованиям: проще показать аудитору, как управляются доступы.
В гибридной среде почти всегда есть "опора", вокруг которой строят SSO: локальный каталог (часто Active Directory), набор облачных сервисов (почта, совместная работа, HR), а также 1-2 критичных локальных приложения, которые писались давно и не всегда дружат с современными методами входа.
Из-за этого и путают решения. Okta, Microsoft Entra ID и Ping Identity часто звучат как "одно и то же SSO", но на деле это разные платформы с разными сильными сторонами. На старте полезнее не спорить о брендах, а зафиксировать, какие приложения надо подключить, какие пользователи бывают (сотрудники, филиалы, подрядчики) и какие правила доступа нельзя нарушать.
Протоколы: SAML, OIDC и что важно проверить
Выбор IdP часто упирается не в бренд, а в то, какие протоколы реально поддерживают ваши приложения и насколько аккуратно они реализованы.
SAML чаще всего подходит для классических корпоративных систем: старые веб-порталы, HR и бухгалтерия, многие on-prem приложения, а также SaaS, которые появились раньше "эры API". Он хорошо решает единый вход в браузере, но обычно менее удобен для мобильных сценариев и тонких настроек токенов. Типовые проблемы: сложнее отлаживать, встречаются нюансы со временем (таймзоны, срок жизни сессии), а интеграции могут быть "хрупкими", если приложение ожидает строго определенные атрибуты.
OIDC обычно удобнее для современных веб-приложений, мобильных клиентов и сервисов, которые работают через API. Здесь важно не только "есть ли OIDC", но и как именно он реализован: сроки жизни токенов, работа с refresh token, проверка подписи и аудитории токена. Если у вас много микросервисов или несколько фронтендов, OIDC обычно дает больше гибкости.
OAuth 2.0 часто путают с SSO. OAuth - это про делегирование доступа (авторизацию) к ресурсам, а не про "войти одним кликом". SSO чаще строится поверх OIDC (он добавляет слой аутентификации) или через SAML.
Чтобы быстро оценить поддержку протоколов у ваших систем, попросите владельцев приложений ответить на несколько вопросов:
- Какие протоколы поддерживает приложение: SAML 2.0, OIDC, только OAuth 2.0?
- Это браузерный вход, мобильное приложение или доступ по API?
- Какие атрибуты или claims нужны (почта, табельный номер, роли) и в каком формате?
- Нужны ли группы/роли в токене и есть ли лимиты по размеру?
- Как устроены сессии и выход из системы (таймауты, принудительный повторный вход)?
Простой пример: если у вас старый внутренний портал на SAML и новый мобильный кабинет на OIDC, удобнее сразу планировать смешанную схему, где один IdP обслуживает оба протокола, но правила безопасности и сроки жизни токенов для них задаются отдельно.
Типовая архитектура гибрида: AD, облако и единый IdP
В гибридной организации часто уже есть локальный Active Directory (AD): там живут учетные записи сотрудников, группы, пароли и привычные правила. Параллельно появляются облачные сервисы (почта, HR, CRM, SaaS), а иногда и внешние пользователи: подрядчики, партнеры, временный персонал. Задача архитектуры SSO - сделать так, чтобы человек входил один раз, а доступ выдавался предсказуемо и проверяемо.
Обычно в AD продолжают хранить базовую идентичность (логин, атрибуты, членство в группах), а в облако передают то, что нужно приложениям: имя, email, отдел, роль, признаки типа "сотрудник/подрядчик". Важно заранее решить, какие группы считаются источником прав (AD-группы, облачные группы, группы в самом IdP). Иначе роли начнут расползаться по системам.
3 рабочих варианта
На практике схемы сводятся к нескольким понятным вариантам:
- Entra ID как центр: AD синхронизируется в Entra, а Entra выдает токены для SaaS и части внутренних приложений. Удобно, если много Microsoft-сервисов.
- Отдельный IdP (Okta или Ping) как центр: AD остается источником учеток, IdP берет пользователей из AD/каталога и выдает токены всем приложениям, включая Microsoft-сервисы.
- Два IdP по зонам: один для внутренних приложений, другой для облака, между ними федерация. Бывает нужно из-за регуляторики или разделения администрирования, но усложняет поддержку.
Ключевой вопрос в любой схеме: где "живет" учетная запись и кто выпускает токен. Учетка может быть в AD, но токен SAML или OIDC обычно выдает единый IdP. Тогда приложения доверяют IdP, а не напрямую паролю пользователя.
MFA и условный доступ лучше держать там, где происходит вход, то есть в IdP. Так проще задавать единые правила (например, вход из внеофисной сети или с нового устройства только со вторым фактором, а для привилегированных ролей - всегда). В самих приложениях стоит оставлять только специфичные проверки, например подтверждение критичных операций.
Сложные роли и политики доступа: как описать требования
В гибридной среде роли быстро перестают быть простыми. У одного сотрудника может быть должность, принадлежность к подразделению и участие в двух проектах, а доступ к приложениям будет разный. Чтобы SSO не превратилось в набор ручных исключений, начинайте с описания не "кому что дать", а "по каким правилам это выдается".
Понятный старт - RBAC: доступ по ролям (например, "Бухгалтерия", "Служба ИБ", "Оператор колл-центра"). Когда появляются проекты, филиалы, уровни допуска и разные типы занятости, удобнее добавлять ABAC: правила по атрибутам пользователя. Атрибуты могут быть простыми: подразделение, город, тип сотрудника (штатный/подрядчик), срок договора, проект, уровень критичности.
Пример на человеческом языке: "Пользователь получает доступ к системе закупок, если он в отделе снабжения и работает в головном офисе; подрядчик получает только портал заявок и только до даты окончания договора". Такое правило легче проверить и поддерживать, чем десятки разрозненных исключений.
Чтобы собрать требования, помогает короткая матрица:
- Какие приложения и данные критичны (ERP, почта, финансы, гос. системы).
- Какие роли существуют по должностям и по проектам.
- Какие атрибуты реально есть в каталогах (AD/HR), а каких нет.
- Какие запреты обязательны (например, "финансы" и "закупки" не совмещать).
- Какие события должны автоматически отзывать доступ (увольнение, перевод, конец договора).
Отдельно пропишите сложные случаи: подрядчики, временные доступы и совмещение ролей. Для временного доступа требуйте срок действия и владельца, который подтверждает продление.
И проверьте жизненный цикл: кто инициирует доступ (руководитель, HR, владелец системы), кто утверждает, кто контролирует, и как быстро доступ будет отозван. Если это не описать заранее, любая платформа (Okta, Entra ID или Ping) будет настроена "как получится".
Интеграции и жизненный цикл учетных записей (SCIM, каталоги)
Интеграции решают половину успеха, но важно отличать "настоящую интеграцию" от шаблона на бумаге. В реальности приложение должно не только принимать вход по SAML или OIDC, но и поддерживать нужные атрибуты и группы, работать с MFA и условными правилами, а также давать понятные сценарии диагностики и восстановления.
Проверяйте интеграции на ключевых сервисах: Microsoft 365, VPN, VDI, корпоративные порталы, а также HR и ITSM (там часто всплывают нюансы с доменами, несколькими каталогами, гостевыми учетками и политиками филиалов).
Чтобы понять, "насколько это будет работать в жизни", задайте вендору или интегратору конкретные вопросы:
- Какие атрибуты и группы передаются в приложение и как они маппятся?
- Есть ли поддержка MFA и условных правил именно для этого приложения?
- Что происходит при смене отдела, должности, руководителя?
- Как выглядит отключение доступа в день увольнения и сколько это занимает?
- Как обрабатываются исключения: сервисные аккаунты, временные подрядчики, общие рабочие места?
SCIM становится критичным, когда учетные записи создаются и меняются постоянно, а ошибка стоит дорого (финансовые системы, медицинские данные, проектные репозитории). Без SCIM вы чаще получаете ручные операции, задержки и "хвосты" доступов. С SCIM проще автоматизировать создание, обновление и деактивацию.
Отдельный пласт - наследуемые приложения без SSO. Обычно три пути: поставить прокси/шлюз, использовать агент, или признать, что нужен план миграции. Например, старый портал можно временно держать за шлюзом, параллельно уменьшая список исключений, чтобы не поддерживать зоопарк входов годами.
Журналирование и аудит: что требовать от SSO-платформы
В гибриде SSO часто становится главным источником правды о том, кто и когда получил доступ. Если логи неполные, разбор инцидента превращается в догадки. Требования к журналированию лучше фиксировать до пилота.
Какие события должны попадать в логи
Минимум, который нужен почти всем:
- попытки входа (успех и отказ) с привязкой к пользователю, приложению, IP, устройству и географии;
- события MFA: запрос, метод, успех/отказ, обход по исключению;
- выдача и обновление токенов или утверждений (OIDC/SAML): кому, для какого приложения, на какой срок;
- изменения политик: условный доступ, требования MFA, исключения, доверенные сети;
- админские действия: создание интеграций, изменение атрибутов, выдача ролей администратора.
Важно, чтобы у события было точное время (с таймзоной), уникальный идентификатор и стабильные поля от версии к версии. Иначе SIEM и отчеты начнут "сыпаться".
Что важно для аудита и SIEM
Для аудита критичны неизменяемость и доступ: кто может читать логи, кто может их удалять, как разделены права админов SSO и команды безопасности. Срок хранения задайте не "по умолчанию", а по вашим нормам.
Для SIEM заранее проверьте полноту (все нужные события действительно уходят), задержку (секунды, минуты, часы) и нормализацию (одни и те же поля для разных типов событий). Попросите пример выгрузки и прогоните через ваш парсер.
На проверках аудиторы часто спрашивают:
- кто имел доступ к критичным системам в конкретный день и почему доступ был разрешен;
- были ли обходы MFA и кто их одобрил;
- кто менял политики доступа и какие приложения это затронуло;
- как быстро вы обнаруживаете массовые отказы входа или подозрительные входы.
Полезно заранее подготовить шаблон отчета: какие поля, какой период, кто утверждает выгрузку. Это экономит недели, особенно в больших структурах.
Эксплуатация и риски: администрирование, надежность, стоимость
SSO часто выбирают по красивым интеграциям, но основные сложности начинаются после запуска. Важно заранее понять, кто будет админить систему каждый день, как пережить сбой провайдера и во что реально обойдется владение через год.
Администрирование: люди, роли, изменения
Проверьте, как устроены роли администраторов и делегирование. Обычно нужен не один супер-админ, а несколько уровней: безопасность, служба поддержки, админы отдельных приложений. Чем проще раздать права и ограничить их, тем меньше риск случайно открыть доступ не тем людям.
Отдельно запросите контроль изменений: кто и когда поменял политику, добавил приложение, изменил маппинг групп. Если журнал действий админов неудобный или его нельзя отправлять в SIEM, расследования будут долгими.
Надежность и модель развертывания
Надежность - это не только SLA в презентации. Уточните, что будет при проблемах с интернетом, DNS, MFA-провайдером, а также при падении коннектора к локальному AD. Для гибридных схем критично иметь план, как войти в ключевые системы, если IdP временно недоступен.
Перед выбором задайте практичные вопросы:
- Есть ли резервирование по регионам и понятные RTO/RPO для входа?
- Как проходят окна обслуживания и можно ли их согласовать под ваш график?
- Что происходит при недоступности локального агента или каталога?
- Можно ли быстро отключить рискованное правило без полного отката настроек?
- Как организован доступ break-glass для аварийных админов?
Если рассматриваете локальное развертывание, добавляются риски обновлений, "железа", отказоустойчивости и потребности в круглосуточной поддержке. Облачная модель снимает часть забот, но усиливает зависимость от провайдера и каналов связи.
Стоимость владения: не только лицензии
TCO складывается не только из лицензий. Обычно это внедрение и миграция приложений, поддержка и эксплуатация, обучение админов и первой линии, аудит и интеграция с журналированием.
В компании с филиалами и подрядчиками стоимость поддержки легко растет из-за частых изменений ролей и заявок на доступ. Поэтому полезно заранее договориться о регламенте и реакции на инциденты. Если вы привлекаете внешнюю команду, уточняйте, есть ли у нее круглосуточная поддержка и сервисная сеть по стране. У GSE.kz, например, есть 24/7 техническая поддержка и национальная сервисная сеть, что бывает важно для критичных контуров.
Как выбрать решение: пошаговый план на 2-4 недели
Чтобы выбрать решение без бесконечных обсуждений, зафиксируйте короткий план и выходные артефакты: список приложений, модель ролей, требования к безопасности и аудитам, результаты пилота.
Практичный маршрут на 2-4 недели:
- Неделя 1: инвентаризация приложений. Для каждого отметьте, поддерживает ли оно SAML, OIDC, оба протокола или не умеет SSO. Отдельно выпишите критичные системы (финансы, HR, почта, сервис-деск) и приложения подрядчиков.
- Неделя 1-2: карта ролей и групп. Определите, откуда берутся атрибуты (HR, AD, облачные каталоги), кто владелец данных и как часто они меняются.
- Неделя 2: требования к MFA и условному доступу в виде простых правил: кто, откуда и с каких устройств может входить.
- Неделя 2-3: требования к журналам: какие события нужны, как быстро они должны попадать в SIEM, сколько хранить.
- Неделя 3-4: пилот на 3-5 приложениях, где есть и SAML, и OIDC, и хотя бы одно проблемное (без SSO или со старым SAML). Заранее задайте критерии успеха: время подключения, понятность логов, удобство администрирования, качество миграции групп.
Пример: у организации есть офис и филиалы, часть сотрудников в AD, часть в облаке, плюс подрядчики. На пилоте подключают почту, портал заявок, одну внутреннюю веб-систему и одно приложение подрядчика. По итогам видно, где удобнее описывать роли, как работает условный доступ и хватает ли детализации в аудит-логах.
Пример сценария: средняя организация с филиалами и подрядчиками
Компания на 800-1200 сотрудников: головной офис, 6-8 филиалов, часть людей работает удаленно. Есть Active Directory, Microsoft 365 и несколько локальных систем: учет заявок, кадровая система и внутренний портал. Доступ к части ресурсов идет через VPN или VDI.
По ролям все сложнее, чем кажется. У филиалов разные наборы приложений и разные права в одном и том же приложении. Подрядчики нужны на 2-3 месяца и должны видеть только один сервис, без доступа к почте и внутренним папкам. Плюс есть требования по времени: подрядчикам доступ разрешен только по будням с 9:00 до 19:00, а доступ администраторов к критичным системам должен подтверждаться сильной аутентификацией.
Пилот лучше делать небольшим, но показательным. Обычно хватает трех подключений:
- одно SAML-приложение (часто старый корпоративный портал или кадровая система);
- одно OIDC-приложение (современный веб-сервис или новый внутренний кабинет);
- один удаленный контур: VPN или VDI, чтобы проверить вход снаружи и работу с MFA.
Внутри пилота важно сразу задать модель ролей ("Филиал А - Бухгалтерия", "Филиал Б - Продажи", "Подрядчик - Проект X") и проверить, как платформа применяет правила: по группе, по устройству, по сети, по времени, а также что происходит при увольнении или завершении договора.
Чтобы выбор был по фактам, а не "на вкус", измеряйте:
- время входа для типового сотрудника и для удаленного сотрудника;
- сколько обращений пришло в поддержку (сброс пароля, блокировки, "не пускает в приложение");
- полноту логов: кто вошел, куда, откуда, по какой политике и почему был отказ;
- насколько легко выгрузить события для аудита и расследований.
Если пилот проходит чисто, дальше вы масштабируете схему: добавляете приложения, усложняете роли и подключаете больше филиалов, уже понимая, где будут узкие места.
Частые ошибки при внедрении SSO в гибриде
Частая проблема в том, что SSO пытаются включить "везде и сразу". Без списка приложений, владельцев, типов входа и критичности вы быстро упретесь в исключения и ручные настройки. Лучше сначала понять, где единый вход реально снизит риски и нагрузку на поддержку, а где потребуется отдельный подход.
Еще одна типичная ошибка - путать аутентификацию и авторизацию. SSO отвечает за "кто ты" и как ты вошел, но не должен незаметно менять бизнес-логику прав внутри приложений. Когда роли и группы в IdP начинают подменять бизнес-права без четкой схемы, доступы становятся непредсказуемыми.
Нередко забывают про отзыв доступа. Увольнение, перевод, окончание проекта у подрядчика должны автоматически закрывать доступы, включая сессии и доступ к VPN или VDI. Временные роли оформляйте как временные: с датой окончания и владельцем.
Отдельная боль - журналирование. Логи часто проверяют в конце, а потом на аудите выясняется, что нет событий по админским действиям, не видно отказов MFA, или данные хранятся слишком мало.
Чтобы избежать хаоса, обычно хватает нескольких правил:
- начать с инвентаризации приложений и выбрать 5-10 первых для пилота;
- разделить требования: вход (SSO, MFA, протоколы) отдельно, права (роли, группы) отдельно;
- описать жизненный цикл учеток: создание, изменение, блокировка, удаление, гостевой доступ;
- заранее проверить, какие события пишутся в логи и как долго они хранятся;
- ограничить исключения для ключевых пользователей и делать их временными, с согласованием.
Быстрый чеклист и следующие шаги
Когда вы сравниваете Okta, Entra ID и Ping Identity, держите перед глазами короткий чеклист. В гибриде, где часть систем живет в AD и on-prem, а часть в облаке, он быстро показывает слабые места.
Проверьте базовые вещи до демо и пилота:
- протоколы ваших приложений: SAML, OIDC, а также LDAP/RADIUS и старые формы логина, если без них не обойтись;
- источник групп и атрибутов: AD, облачные каталоги, HR-система, и как решается конфликт источников;
- жизненный цикл учеток: SCIM, отключение/удаление, перенос между подразделениями, гостевые и подрядчики;
- MFA и условный доступ: сценарии для офисной сети, VPN, BYOD, привилегированных админов;
- логи и интеграция с SIEM: вход, изменения политик, выдача токенов, ошибки, экспорт и сроки хранения.
Дальше зафиксируйте минимальный набор документов: матрицу ролей (кто к чему имеет доступ), краткую политику доступа (как выдаете права и как делаете ревью) и требования к аудит-логам (какие события нужны, формат, кто читает, как быстро должны попадать в SIEM).
Отдельно распланируйте миграцию приложений без SSO и с устаревшими протоколами. Обычно есть три пути: прокси/шлюз, замена приложения или отдельный вход на переходный период с усиленным MFA и мониторингом.
Следующие шаги на 2-4 недели:
- выберите 5-8 приложений для пилота (облако, on-prem, критичное, проблемное);
- согласуйте критерии успеха: время входа, число инцидентов, полнота логов, удобство для пользователей;
- оцените риски (простои IdP, доступ админов, резервные схемы) и подготовьте план отката;
- составьте план внедрения и обучения: кому что меняется и куда писать при проблемах.
Если нужна помощь, системный интегратор может закрыть проектирование, пилот, интеграции и поддержку. В гибридных проектах это особенно полезно, когда параллельно нужно продумать инфраструктуру, мониторинг и эксплуатацию, а не только подключить SAML/OIDC интеграции.
Частые вопросы
Зачем вообще нужен SSO в гибридной организации?
SSO — это когда пользователь один раз подтверждает свою личность у выбранного провайдера идентификации (IdP), а дальше получает доступ к нужным приложениям без ввода разных паролей. В гибриде это особенно полезно, потому что часть систем живет в локальной сети (например, AD и on-prem приложения), а часть — в облаке, и без единого входа быстро начинается хаос с учетками и правами.
Как выбрать между Okta, Microsoft Entra ID и Ping Identity без споров о брендах?
Начните не с бренда, а со списка приложений и типов пользователей. Дальше проверьте, какие протоколы реально поддерживает каждое приложение (SAML, OIDC), какие атрибуты нужны (email, табельный номер, роли), и где будет «источник прав» (AD-группы, группы в IdP или в облаке). Платформу выбирайте по тому, насколько она закрывает ваши обязательные сценарии: MFA, условный доступ, интеграции с on-prem и качество логов.
Что выбрать для SSO: SAML или OIDC?
SAML чаще проще подключить к классическим корпоративным веб-системам и многим старым SaaS, где вход идет через браузер и нужен набор атрибутов. OIDC обычно удобнее для современных веб-приложений, мобильных клиентов и API, потому что лучше управляет токенами и сценариями обновления сессии. Практичное правило: выбирайте протокол, который корректно поддерживает конкретное приложение, и закладывайте смешанную схему, если у вас есть и старые порталы, и новые сервисы.
Почему OAuth 2.0 — это не то же самое, что SSO?
OAuth 2.0 сам по себе решает задачу делегирования доступа к ресурсам, а не «кто ты и как ты вошел». Для единого входа обычно используют SAML или OIDC, где есть именно аутентификация пользователя. Если приложение говорит «у нас есть OAuth», уточните, есть ли у него OIDC для входа, иначе вы получите не SSO, а частичную авторизацию без нормального сценария логина.
Что делать с наследуемыми on-prem приложениями, которые не поддерживают SSO?
Сначала оцените, насколько критично это приложение и как долго оно будет жить. Частый компромисс — поставить шлюз или прокси, который добавляет современный вход, и параллельно вести план миграции или замены приложения. Если оставляете отдельный логин, усиливайте контроль: строгий MFA на периметре, минимальные права и понятный процесс отзыва доступа, чтобы «временное решение» не осталось навсегда.
Где правильнее хранить группы и роли: в AD, в IdP или в приложениях?
Зафиксируйте один главный источник истины для прав, иначе роли начнут расходиться и ломать доступ. Обычно базовая идентичность и группы живут в AD, а IdP выпускает токены и добавляет нужные атрибуты для приложений. Если часть прав удобнее держать в облаке, заранее опишите границы: что задается в AD, что в IdP, а что внутри приложения, и кто отвечает за каждую часть.
Как безопасно подключать подрядчиков и временных сотрудников к SSO?
Сделайте для подрядчиков отдельный тип учетной записи и отдельные политики доступа, чтобы они не «наследовали» правила сотрудников. Самый надежный подход — ограничить доступ по атрибутам (срок договора, проект, допустимые часы входа) и связать выключение доступа с событием окончания договора. Важно, чтобы отключение происходило автоматически и закрывало не только доступ к приложению, но и активные сессии там, где это возможно.
Как правильно настроить MFA и условный доступ в гибридном SSO?
Настраивайте MFA и условный доступ там, где происходит вход, то есть в IdP, чтобы правила были едиными для всех приложений. В качестве базовой политики обычно достаточно требовать второй фактор при входе извне доверенной сети, при входе с нового устройства и всегда для привилегированных ролей. Исключения делайте только временными и так, чтобы их было видно в логах и понятно, кто их одобрил.
Какие логи и события обязательно требовать от SSO-платформы?
Минимально вам нужны события входа (успехи и отказы), события MFA, выдача и обновление токенов/утверждений, а также изменения политик и действия администраторов. У событий должны быть точное время с таймзоной и стабильные поля, иначе расследования и отчеты будут разваливаться. До пилота запросите пример логов и проверьте, что их можно нормально отправлять в SIEM и хранить нужный срок.
Как быстро провести пилот SSO в гибриде и понять, что решение подходит?
Выберите 3–5 приложений, где будет и SAML, и OIDC, и хотя бы одно проблемное, чтобы сразу увидеть реальные сложности. Заранее определите критерии успеха: сколько времени занимает подключение, насколько понятны логи, как работает отзыв доступа при увольнении или окончании договора, и сколько обращений в поддержку дает новый вход. Если пилот прошел чисто, масштабирование будет предсказуемым, а не «вручную по каждому приложению».
