7 мин
SSO в CRM/ERP: AD/LDAP, MFA для ролей и проверка на пилоте
SSO в CRM/ERP: как выбрать вариант с AD/LDAP, где включать MFA для критичных ролей и что обязательно проверить на пилоте.
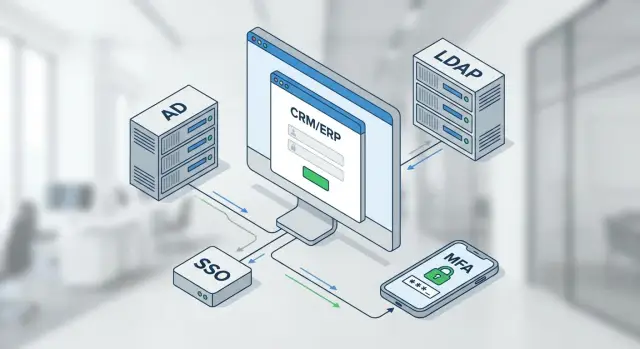
Зачем нужен SSO именно в CRM и ERP
SSO в CRM и ERP внедряют не ради красивого экрана входа, а чтобы убрать ежедневные потери времени и снизить риск ошибок. Когда у сотрудника отдельные пароли для CRM, ERP, портала, почты и удаленного доступа, он неизбежно путается: забывает пароль, записывает его, просит сброс. В итоге растут простои и обращения в поддержку.
В бизнес-системах ставка выше, чем в обычных сервисах. CRM и ERP хранят персональные данные, финансы, коммерческие условия, закупки, кадровую информацию. Одна ошибочная учетная запись или «лишняя» роль может открыть путь к критичным операциям: выгрузке базы клиентов, изменению цен, платежным поручениям, проведению документов.
SSO чаще ломается не на этапе «войти получилось», а на этапе «войти должен именно тот и именно с теми правами». Подключить логин через каталог сравнительно просто. Сложнее договориться, как роли в CRM/ERP привязываются к группам в AD/LDAP, что делать с временными доступами и как быстро отзывать права при переводе или увольнении.
Почти всегда на старте картина разнородная: AD (иногда несколько доменов), исторический LDAP в одном из приложений, локальные учетные записи в старой CRM/ERP, подрядчики и филиалы. Если это не зафиксировать заранее, на пилоте всплывают «исключения», и единый вход превращается в набор ручных обходов.
До начала работ стоит согласовать с ИБ и владельцами процессов базовые правила: какие роли и операции считаются критичными, кто владеет матрицей ролей и подтверждает выдачу и отзыв доступа, какие группы в каталоге считаются «источником правды» и как часто их актуализируют, что делать с внешними пользователями, сервисными учетными записями и интеграциями.
Простой пример: бухгалтерия должна входить в ERP без лишних шагов, но операции по платежам и изменению реквизитов требуют усиленной проверки. Если это не зафиксировать сразу, пилот покажет «все работает», а после запуска начнутся конфликты между удобством и безопасностью.
Минимальные понятия: IdP, каталог, роли и сессии
Снаружи SSO выглядит просто: вы один раз входите в корпоративную учетку и дальше открываете нужные системы без отдельных паролей. Но до пилота важно договориться о нескольких терминах и правилах.
IdP (Identity Provider) - сторона, которая проверяет личность и решает, пускать или нет. Обычно это AD FS, Azure AD, Keycloak и похожие службы. SP (Service Provider) - сама CRM или ERP (или их шлюз), которая доверяет IdP и принимает вход по его подтверждению.
Каталог пользователей - место, где хранятся учетные записи и базовые атрибуты (логин, ФИО, отдел). Чаще всего это AD или LDAP. При этом HR-система нередко становится источником истины по должности, подразделению и статусу сотрудника. Лучше заранее решить, откуда берутся конкретные поля и кто отвечает за их актуальность.
Права в системе почти никогда не раздают напрямую «по людям». Обычно используются группы, роли и атрибуты, которые IdP передает в CRM/ERP, а система уже превращает их в доступ. Примеры привязок:
- группа "Sales" - роль менеджера продаж
- атрибут "department=Finance" - доступ к финансовым отчетам
- группа "Admins" - привилегированные права и обязательная MFA
Сессия и токен - то, что получает пользователь после входа, и у этого есть срок жизни. Если он слишком короткий, людей будут часто «выкидывать», и они начнут обходить правила. Если слишком длинный, растут риски при украденном устройстве или открытом рабочем месте. На пилоте важно проверить, как быстро происходит повторный вход, когда запрашивается MFA, и что происходит при смене пароля или блокировке учетной записи.
Варианты архитектуры SSO с AD и LDAP
SSO в CRM/ERP чаще всего строят вокруг того, что уже есть в компании: домен Windows (AD), LDAP-каталог, облачные аккаунты или смесь всего сразу. Важно не только «подключить вход», но и понять, где живет учетная запись, кто выдает токен, и как вы отключаете доступ одним действием.
1) Через AD FS или аналогичный on-prem IdP
Подход уместен, когда CRM/ERP развернуты внутри периметра, есть строгие требования к размещению данных, а пользователи в основном работают из офиса или через корпоративный VPN. Плюс в том, что политики и учетные записи остаются в AD, а SSO можно организовать без вынесения аутентификации во внешние сервисы. Минус практический: поддержка и отказоустойчивость полностью на вашей команде.
2) Через облачный IdP (гибрид)
Подходит, если много удаленных пользователей, филиалы, мобильный доступ, а рядом с CRM/ERP используется несколько SaaS-сервисов. Тогда облачный IdP становится «центром входа», а AD/LDAP синхронизируется или используется как источник учетных записей. Это часто снижает зависимость от VPN и упрощает подключение внешних приложений, но требует четкой схемы: где создаются пользователи и что считается главным для паролей.
3) Прямая интеграция CRM/ERP с LDAP
Иногда система умеет проверять логин и пароль напрямую в LDAP. На старте это быстрее, но обычно слабее поддержка современных политик (условный доступ, удобные сценарии MFA, единые сессии), сложнее организовать единый выход и федерацию с внешними учетками.
Если доменов несколько, есть доверия между лесами или подрядчиков нельзя заводить в основной каталог, заранее решите, как выдавать доступ внешним пользователям и как быстро его отзывать. Иначе останутся «вечные» учетные записи после окончания работ.
Протоколы: SAML, OIDC и Kerberos - что выбирать
Для SSO в CRM/ERP чаще всего используют SAML 2.0, OpenID Connect (OIDC) или Kerberos (Windows Integrated). Выбор зависит не от моды, а от того, какие клиенты у системы (браузер, мобильное приложение, толстый клиент) и какие ограничения у вашей инфраструктуры.
Когда подходит каждый протокол
SAML 2.0 часто встречается в корпоративных CRM/ERP, внутренних порталах и классических веб-приложениях. Он хорошо закрывает сценарий входа через браузер и привычен многим IdP.
OIDC обычно удобнее для современных веб-интерфейсов, мобильных клиентов и API. Он проще там, где приложение активно работает с токенами и нужен единый подход для разных типов клиентов.
Kerberos хорош, когда пользователи работают на доменных Windows-устройствах и заходят во внутренние системы из корпоративной сети. Но он часто дает сбои при удаленной работе, в смешанных средах (не Windows), при доступе через внешние прокси и в мобильных сценариях.
Если нужно быстро выбрать направление: для «только веб» чаще подходит SAML, для мобильного приложения и API - OIDC, для внутренних систем в домене и офисной сети - Kerberos.
Как быстро понять, что поддерживает ваша CRM/ERP
Без глубокого погружения попросите у вендора или посмотрите в админке разделы вроде Authentication, Single Sign-On, Identity Provider. Ищите конкретные слова: SAML 2.0, OpenID Connect, Kerberos/Integrated Windows Authentication, а также возможность map claims/attributes.
Заранее уточните, какие атрибуты нужно передать, чтобы назначались роли и права: уникальный логин (UPN или email), имя и фамилия для профиля, группы или роли (group/role claims), подразделение или филиал, если доступ завязан на структуру.
Практичный пример: бухгалтер заходит в ERP из браузера. Ему достаточно SAML с передачей группы «Finance». А руководителю, который подтверждает платежи с телефона, чаще подходит OIDC плюс MFA, чтобы мобильный вход оставался единым, но был защищен сильнее.
MFA для критичных ролей: где включать и как не сорвать работу
В CRM и ERP одинаковый пароль для всех систем обычно заканчивается тем, что доступ уходит дальше, чем планировали. Поэтому второй фактор имеет смысл включать не «для всех подряд», а для ролей, где риск и цена ошибки выше.
К критичным ролям часто относят администраторов CRM/ERP и интеграций, бухгалтерию и зарплату, закупки и договоры, финансовые согласования и платежи, пользователей с доступом к персональным данным.
Где включать MFA
Проще правило такое: MFA лучше включать там, где происходит вход, то есть на стороне IdP. Тогда политика действует одинаково для CRM, ERP и других приложений, и вам не нужно поддерживать разные настройки в каждом продукте.
MFA внутри приложения уместна, когда нужно защитить конкретное действие, а не вход. Например, повторно запросить второй фактор при выгрузке базы клиентов или создании платежа, даже если сессия уже активна.
Если у вас SSO в CRM/ERP, проверьте, что IdP может передавать в приложение признак пройденного MFA. Это помогает отделить обычный вход от привилегированных операций.
Как не сорвать работу
Чтобы MFA не ломала процессы, делайте ее адаптивной: второй фактор запрашивается по сигналам риска. Типовые условия - вход с нового устройства, вход из другой страны или сети, повышение роли, попытка выполнить финансовое действие.
Продумайте резервный сценарий на случай, если телефон недоступен. На пилоте обычно хватает сочетания нескольких вариантов: аппаратные токены или USB-ключи для части сотрудников, резервные коды и понятная процедура хранения, временный доступ через поддержку по строгому регламенту. Для служебных аккаунтов и интеграций обычно делают отдельный подход: без MFA, но с сертификатами, ограничением IP, минимальными правами и контролем логов.
Пример: финансовый директор и бухгалтер проходят MFA всегда, а менеджеры продаж - только при входе вне офиса. При этом обмен данными между ERP и складской системой идет через сервисную учетную запись с ограниченными правами и техническими ключами, чтобы ночные загрузки не останавливались из-за запроса кода.
Политики доступа: безопасность без лишних запретов
Даже идеально настроенный SSO не спасет, если политики доступа размыты. Хорошая политика похожа на правила прохода в офис: большинству людей нужно заходить быстро, а опасные зоны должны открываться только тем, кому это действительно нужно.
Начните с правил, которые понятны бизнесу и легко объясняются поддержкой. Как минимум обычно договариваются о пяти блоках: единые требования к паролям и блокировкам, правила по устройствам и географии (и где включать дополнительную проверку), сроки жизни сессий (короче для админов и финансовых ролей, длиннее для обычных), минимальные права по умолчанию и прозрачный порядок исключений (с владельцем и сроком).
Отдельно продумайте увольнения и переводы. Доступ должен закрываться сразу в каталоге (AD/LDAP) и быстро отражаться в приложении: отключение учетной записи, отзыв токенов, завершение активных сессий. При переводе сотрудника важно не только добавить новые роли, но и снять старые, иначе права накапливаются незаметно.
Логи и аудит - это ежедневный инструмент, а не «на всякий случай». Должно быть видно, кто вошел, откуда, каким методом (SSO, MFA), какие роли получил, кто и когда менял группы и политики, почему сработал отказ. И должен быть назначен владелец процесса: кто смотрит отчеты, как часто и что считается инцидентом. Для системных интеграторов вроде GSE.kz такие требования обычно фиксируются в регламентах поддержки: без ответственного аудит быстро превращается в формальность.
Пилот SSO: пошаговый план внедрения
Пилот нужен, чтобы проверить реальную работу входа в CRM/ERP: кто куда попадает, как ведут себя сессии, и что будет, если что-то сломается. Чем уже контур, тем быстрее вы получите честные ответы.
Выберите 1-2 процесса, где вход происходит часто и ошибки заметны сразу. Например, обработка заявок в CRM и согласование счетов в ERP. Под пилот возьмите небольшую группу: один отдел, несколько менеджеров, 1-2 руководителя и пару сотрудников поддержки.
Дальше зафиксируйте основу: где каталог (AD или LDAP), кто будет IdP, какой протокол подходит для CRM/ERP (часто SAML или OpenID Connect), какие атрибуты должны передаваться. Обычно хватает логина, email, ФИО и списка групп. Самое важное - заранее решить, как группы каталога превращаются в роли в CRM/ERP. Иначе права будут «плыть», а проблему начнут искать не там.
Перед запуском пилота подготовьте тестовый стенд и план отката. Откат должен быть простым: временно вернуть локальные учетные записи или старый способ входа без ручной правки сотен пользователей.
Для критичных ролей включите MFA уже в пилоте, но аккуратно: согласуйте, кому она обязательна (админы, финансовые согласующие), и какие исключения допустимы (дежурная смена, сервисные учетные записи). Обязательно проверьте, что MFA не ломает интеграции и работу в командировках.
Чтобы пилот не превратился в «тишину», заранее договоритесь о проверке: короткий инструктаж пользователям и один канал для вопросов, сбор обратной связи по типовым проблемам (вход, права, сессия), фиксация метрик (доля успешных входов, время входа, число обращений), а затем решение по масштабированию.
Простой пример: если руководитель заходит в ERP через SSO, но не видит согласования, причина чаще всего в неверной группе или атрибуте, а не в SSO как механике. На пилоте такие вещи находятся быстро и без большого ущерба для бизнеса.
Что обязательно проверить на пилоте
Пилот нужен, чтобы поймать мелкие сбои, которые потом превращаются в вал обращений. Заранее договоритесь, что считается успешным входом: за сколько секунд пользователь попадает в систему, как часто видит лишние запросы пароля, не теряется ли на переходах между CRM/ERP и IdP.
Вход и права
Проверьте путь входа целиком на разных устройствах и в разных сетях (офис, VPN, удаленка). Пользователь после логина должен попадать в ожидаемый раздел, а не на пустую стартовую страницу.
Отдельно тестируйте выдачу прав. На пилоте часто выясняется, что роль назначается по одной группе, а в реальности человеку нужна комбинация групп или атрибутов (подразделение, должность). Попросите бизнес описать 5-7 типовых профилей: менеджер продаж, бухгалтер, руководитель, поддержка, администратор.
MFA и устойчивость
MFA для критичных ролей должна срабатывать строго по правилам и не мешать остальным. Проверьте не только «идеальный» вход, но и восстановление доступа: смена телефона, потеря устройства, отпуск без связи.
Минимальный набор проверок, который стоит прогнать руками:
- первичный и повторный вход (нет ли второго запроса пароля без причины)
- назначение ролей (совпадает ли доступ с матрицей прав)
- срабатывание MFA (только для нужных ролей и условий)
- работа интеграций (API, фоновые задания, сервисные аккаунты)
- аудит (видно кто, когда и как вошел, и почему доступ был отклонен)
Дальше смоделируйте сбои, иначе вы узнаете о них в первый рабочий понедельник: недоступность IdP на 10-15 минут, пропажа связи между приложением и каталогом, истечение сессии в середине критичной операции.
Если журналы событий понятны и полны, инциденты расследуются за часы, а не за дни: видно, где оборвалась цепочка - в IdP, в приложении или в правилах доступа.
Короткий чек-лист перед запуском
Перед запуском SSO в CRM/ERP важнее всего убедиться, что понятны люди, правила и последствия. Иначе первый же сбой превратится в спор о зоне ответственности, а пользователи просто не смогут войти.
За 1-2 дня до включения на всех проверьте:
- учетные записи живут в одном понятном месте (AD или LDAP) и назначен владелец каталога
- критичные роли определены заранее, для них включено MFA и понятен резервный сценарий
- есть простая схема соответствия групп и ролей в CRM/ERP и понятный порядок изменений
- логи входов и ошибок включены и доступны, назначен ответственный за разбор инцидентов
- у поддержки есть короткая инструкция «пользователь не может войти», шаблоны ответов и план отката
Отдельно прогоните не-человеческие доступы: сервисные учетные записи, интеграции, обмен с почтой, отчетность, API. Частая ситуация: SSO включили, а потом «падает» фоновая выгрузка, потому что у нее не было согласованного способа аутентификации.
Типовые ошибки и ловушки
Самая частая ошибка - пытаться включить SSO в CRM/ERP и еще десяток систем одновременно. Команды начинают менять права, группы и политики в разных местах, а когда что-то ломается, уже непонятно, где причина: в каталоге, в IdP или в самой CRM.
Вторая ловушка - свести роли в одну группу в AD/LDAP, а потом вручную подкручивать права в приложении. Первые недели это кажется быстрым решением, но дальше растет хаос: новым сотрудникам дают лишнее, старым забывают снять, аудит превращается в угадайку.
С MFA часто ошибаются в обе стороны. Если включить MFA для всех без исключений, вы быстро упретесь в реальность: ночные смены, склад, врачи, выездные инженеры, временные сбои связи. Если не продумать резервный сценарий (коды, альтернативный метод, процесс восстановления), любой инцидент с телефоном превращается в простой отдела.
Еще одна «тихая» проблема - внешние пользователи и подрядчики. Их учетные записи часто живут отдельно, меняются команды, а доступ в CRM/ERP остается. Нужны понятные правила: кто создает, кто подтверждает, когда отключают.
Пять вещей, которые часто забывают проверить на пилоте:
- как ведут себя токены и сессии при простое, закрытии браузера и смене пароля
- что происходит при блокировке пользователя в AD/LDAP: доступ пропадает сразу или «доживает» сессия
- как устроены сервисные аккаунты: есть ли владелец, ротация паролей, запрет интерактивного входа
- разделены ли группы по ролям без смешения (бухгалтерия, продажи, админы)
- есть ли отдельные правила MFA для критичных ролей, а не «одинаково для всех»
Пример: на пилоте у финансового директора включили MFA, а для учетной записи интеграции оставили старый пароль «на всякий случай». В итоге руководитель иногда не мог войти без телефона, а интеграцию мог использовать любой, кто нашел пароль. Такие перекосы лучше ловить сразу, пока пользователей мало.
Пример сценария: как это выглядит в реальной компании
Представим компанию с тремя филиалами. В головном офисе сотрудники работают в домене Windows (AD), а в двух региональных филиалах часть рабочих мест вне домена: ноутбуки в разъездах, подрядчики, отдельные компьютеры в учебных классах.
Системы такие: CRM работает в браузере, ERP установлен как толстый клиент, и есть отдельный портал согласований (заявки на закупки, счета, кадровые документы).
Для веб-систем выбирают единый сценарий: CRM и портал переводят на SAML через один IdP, который работает с AD и при необходимости с LDAP для пользователей вне домена. Пользователь открывает CRM, проходит вход один раз, затем без повторного пароля попадает и в портал согласований.
С ERP-клиентом часто нужен отдельный подход. Для доменных ПК удобно использовать Windows-вход (Kerberos/Integrated Authentication), чтобы пользователь не видел дополнительных окон логина. Для устройств вне домена на пилоте обычно оставляют второй вариант: отдельный логин ERP или вход через тот же IdP, если клиент это поддерживает.
MFA включают точечно: для администраторов CRM/ERP и расширенной поддержки, для финансовых согласований в портале, а также для входа из внешних сетей или с незнакомых устройств.
Результаты пилота обычно заметны быстро: меньше заявок на сброс пароля, быстрее онбординг новых сотрудников, проще отзыв доступа при увольнении. Почти всегда приходится донастраивать детали: сопоставление ролей (группы AD - роли в CRM), время жизни сессий (чтобы не выкидывало в разгар согласования), исключения для отдельных рабочих мест в филиалах со слабой связью.
Следующие шаги после пилота
После пилота главный вопрос не «работает ли», а «готовы ли мы расширять и на каких условиях». Выводы лучше фиксировать письменно, иначе при тиражировании всплывут те же проблемы, только в большем масштабе.
Соберите итоги по данным, а не по ощущениям: сколько было обращений в поддержку, сколько сбоев входа, сколько времени заняло восстановление доступа, какие роли чаще всего «ломались», какие процессы зависели от сессий. Отдельно отметьте доработки: что обязательно сделать до запуска, а что можно перенести в следующий релиз.
Дальше нужен план тиражирования. Обычно проще расширять волнами: сначала критичные группы и один филиал, затем остальные. Заранее определите владельцев групп доступа и порядок утверждения изменений.
Практичный набор шагов после пилота:
- утвердить масштаб: какие системы и роли идут в первую волну, какие временно остаются на старом входе
- закрепить процессы: выдача и отзыв ролей, увольнения, временный доступ, разбор инцидентов
- настроить поддержку: маршрутизация обращений, критерии «инцидент vs запрос», дежурства
- спланировать инфраструктуру: отказоустойчивость IdP, резервирование, бэкапы, мониторинг и тест восстановления
- подготовить коммуникации: короткие инструкции для пользователей и отдельные для администраторов
Если пилот показал, что контур аутентификации стал критичным, не откладывайте вопрос инфраструктуры. IdP, прокси и хранение журналов событий часто требуют выделенных серверов и понятной схемы резервирования. В таких проектах помогает партнер по системной интеграции, а когда важны локальная поставка и поддержка в регионе, логично опираться на локального производителя серверов и рабочих станций, например GSE.kz.
Частые вопросы
Зачем вообще внедрять SSO именно в CRM и ERP, если и так можно входить по паролю?
SSO в CRM и ERP снижает потери времени на пароли и уменьшает число ошибок с учетными записями и правами. В таких системах цена ошибки выше: одна лишняя роль может дать доступ к платежам, данным клиентов или кадровой информации, поэтому единый вход важно строить вместе с понятной моделью прав.
Что выбрать главным: AD/LDAP, IdP или HR-систему?
Обычно «источником правды» делают каталог учетных записей, чаще AD или LDAP, а IdP отвечает за проверку личности и выпуск токена для входа. HR-система нередко остается главным источником по должности и статусу сотрудника, но важно заранее договориться, какие поля откуда берутся и кто отвечает за их актуальность.
Как правильно связать группы в AD/LDAP с ролями в CRM/ERP?
Права лучше выдавать через группы и атрибуты в каталоге, а в CRM/ERP настроить соответствие «группа или атрибут → роль». Так проще массово управлять доступом, быстрее отзывать права при переводе или увольнении и легче проходить аудит, чем при раздаче прав «вручную по людям» внутри приложения.
Что выбрать для SSO: SAML или OpenID Connect (OIDC)?
SAML чаще выбирают для классических веб-интерфейсов CRM/ERP, где вход идет через браузер и требуется передать атрибуты и группы. OIDC обычно удобнее для мобильных клиентов и API, потому что он изначально рассчитан на работу с токенами в современных приложениях. На практике выбор часто определяет то, что реально поддерживает ваша CRM/ERP и выбранный IdP.
Когда Kerberos действительно подходит для CRM/ERP, а когда лучше не использовать?
Kerberos удобен для доменных Windows-устройств в офисной сети: пользователь может входить без лишних окон логина. Но он часто становится проблемой при удаленной работе, доступе через прокси, в смешанных средах и на мобильных устройствах. Если у вас много удаленки и филиалов, обычно проще опираться на SAML/OIDC через IdP, а Kerberos оставить для «чисто внутренних» сценариев.
Где лучше включать MFA: в IdP или внутри CRM/ERP?
MFA логичнее включать на стороне IdP, потому что тогда правило действует одинаково для CRM, ERP и других приложений. Внутри самой CRM/ERP MFA имеет смысл для защиты отдельных критичных действий, даже если вход уже выполнен. Важно также проверить, может ли IdP передать в приложение признак пройденного MFA, чтобы корректно отделять обычные операции от привилегированных.
Как включить MFA и не остановить работу бухгалтерии, склада или ночных смен?
Начните с критичных ролей и риск-сценариев, а не «для всех подряд»: админы, финансы, доступ к персональным данным, вход из внешних сетей или с нового устройства. Обязательно продумайте резервный сценарий, когда телефон недоступен, иначе любой сбой превращается в простой отдела. Для сервисных учетных записей и интеграций чаще делают отдельный подход без интерактивного MFA, но с ограниченными правами и контролем.
С чего начать пилот SSO в CRM/ERP и как не провалить его?
В пилот берите 1–2 понятных процесса и небольшую группу пользователей, чтобы быстро увидеть реальные сбои входа, прав и сессий. До старта зафиксируйте, какие атрибуты и группы передаются, как они превращаются в роли, и подготовьте план отката, чтобы можно было вернуться к старому способу входа без массовых ручных правок. Пилот ценен тем, что выявляет «исключения» до тиражирования на всю компанию.
Что обязательно проверить на пилоте, кроме того что «войти получилось»?
Проверьте вход в разных сетях и на разных устройствах, корректность ролей для типовых профилей и поведение сессий при простое, закрытии браузера и смене пароля. Отдельно прогоните сценарии блокировки учетной записи и быстрого отзыва прав, чтобы доступ не «доживал» на активной сессии. И обязательно проверьте интеграции и фоновые задания: они часто ломаются первыми, когда включают SSO.
Какие ошибки чаще всего делают при внедрении SSO в CRM/ERP?
Часто ошибаются, когда пытаются включить SSO сразу для множества систем и параллельно меняют группы и роли без единой матрицы доступа. Еще одна типовая проблема — «вечные» доступы подрядчиков и внешних пользователей, если заранее не определить, кто подтверждает выдачу и когда учетку отключают. Чтобы разбор инцидентов не превращался в угадайку, заранее включайте аудит и назначайте владельца процесса; в проектах с высокой критичностью это обычно фиксируют в регламентах поддержки, которые может помочь выстроить системный интегратор.
