7 мин
Пломбирование корпусов и контроль вскрытия: процесс без споров
Как выстроить пломбирование корпусов и контроль вскрытия: роли ИТ, ИБ и сервиса, порядок вскрытия, фиксация доказательств и защита гарантии.
Зачем нужен контроль вскрытия корпусов
Контроль вскрытия корпусов нужен не ради формальности. Он заранее отвечает на четыре вопроса: кто открывал устройство, зачем, что именно делал и что стало с комплектующими после работ.
Пломба закрывает несколько типовых рисков:
- подмена или тихая "миграция" деталей между ПК и серверами (память, SSD, сетевые карты);
- несанкционированный доступ к данным через установку чужого накопителя или снятие штатного;
- споры между ИТ, ИБ и сервисом: если нет следов и записей, любое отклонение превращается в конфликт.
Заранее договоритесь, что вы считаете "вскрытием". Обычно это не только снятие крышки, но и любое действие, которое дает доступ к внутренним компонентам или требует повредить метку: открытие боковой панели, выемка диска из корзины, доступ к слотам расширения, срыв пломбы.
Пломбы нужны не всегда. Если устройство стоит в закрытой серверной, доступ ограничен, а любые работы идут по заявкам и под камерой, иногда хватает учета и контроля доступа. Но на рабочих местах, в филиалах, в общих помещениях и при выездном ремонте пломба часто дает самый понятный сигнал: корпус трогали.
Обычно процесс решает четыре задачи: безопасность (меньше незаметных вмешательств), аудит (понятная история действий и ответственных), корректная гарантийная схема и дисциплина работ.
Для производителей и интеграторов, которые отвечают за поддержку и гарантийные условия при поставках ПК и серверов, единый порядок вскрытия снижает количество спорных случаев и ускоряет разбор инцидентов.
Роли ИТ, ИБ и сервиса: кто за что отвечает
Чтобы контроль вскрытия не превращался в спор, роли лучше разделить заранее. Простая логика такая: ИТ отвечает за эксплуатацию, ИБ - за контроль и расследования, сервис - за ремонт и требования гарантии.
ИТ ближе всего к оборудованию: плановые апгрейды, замена дисков, добавление памяти, перенос устройств, первичная диагностика. ИБ задает требования к доступу, фиксирует факты вскрытия, проверяет подозрительные случаи и помогает сохранить доказательства так, чтобы им доверяли. Сервис (внутренний или вендорский) выполняет ремонт, ведет гарантийные случаи и уточняет, какие действия допустимы без потери гарантии.
Удобно закрепить роли прямо в процессе:
- инициатор - кто заметил проблему или планирует работы;
- согласующий - кто дает разрешение;
- исполнитель - кто физически вскрывает корпус;
- наблюдатель - кто присутствует и подтверждает факт;
- хранитель доказательств - кто принимает фото, пломбы, упаковку и записи в журнал.
Владельцем регламента чаще становится ИБ (как независимая функция), а ИТ и сервис участвуют в согласовании. Исключения (например, срочное вскрытие ночью) лучше утвердить по заранее заданной матрице. Типовой вариант:
- рабочие ПК - руководитель ИТ;
- серверы, системы хранения и финансовые рабочие места - ИБ плюс ИТ;
- гарантийный ремонт - сервис плюс ИТ с уведомлением ИБ.
Для критичных активов хорошо работает принцип двух пар глаз: один вскрывает, второй наблюдает и фиксирует. Если на сервере в стойке нужно заменить SSD, ИТ делает замену, ИБ подтверждает целостность меток и запись в журнал, а сервис заранее подтверждает, что такой доступ не нарушит гарантию.
Определяем периметр: что пломбируем и что нет
Периметр нужен, чтобы не спорить каждый раз заново. Он отвечает на два вопроса: какие устройства подпадают под контроль вскрытия и в каких зонах требования жестче.
Обычно в периметр включают все, где вскрытие корпуса может привести к утечке данных, подмене компонентов или спору по ответственности. Это не только офисные ПК, но и техника, которая часто остается без присмотра или хранит важные данные: рабочие места бухгалтерии и кассы, моноблоки на стойке регистрации, рабочие станции инженеров, серверы в серверной или ЦОД.
Чаще всего пломбируют настольные ПК, моноблоки и рабочие станции (доступ к накопителям и памяти), серверы и узлы хранения (доступ к дискам и контроллерам), а также оборудование в критичных зонах, где есть реальный риск подмены модулей.
Дальше задайте уровни критичности. Усиленный контроль обычно нужен там, где есть финансовые операции, медицинские данные, госданные, а также в серверных и ЦОД. В таких зонах фиксируют каждое вскрытие, а сами пломбы выбирают так, чтобы следы вмешательства были очевидны.
Сразу пропишите исключения, чтобы ИТ мог работать без лишней бюрократии: учебные классы с тестовыми образами, лаборатории, стенды, пилотные машины, списанное оборудование (если на нем нет данных).
Границы удобно описать одной фразой: "Контроль вскрытия применяется ко всем рабочим и серверным устройствам в продуктивной эксплуатации, размещенным в офисах, серверных и ЦОД, кроме утвержденных стендов, лабораторных и списанных единиц". Добавьте приложение со списком зон и типов устройств - спорных ситуаций станет заметно меньше.
Какие пломбы и метки выбрать для разных корпусов
Выбор пломб зависит от того, что вы защищаете и как часто оборудование обслуживают. Важнее не "красивый стикер", а понятный признак вскрытия и возможность быстро сверить, что именно было на корпусе.
Одноразовые наклейки (tamper-evident) удобны для офисных ПК и моноблоков: их легко ставить, а попытка снять обычно оставляет надпись или разрушает слой. Пломбы-ленты подходят, когда нужно перекрыть длинный стык или крышку с несколькими точками доступа. Пластиковые или проволочные пломбы уместны там, где есть проушины, а также в местах с пылью и частыми перемещениями. Варианты с QR или серийным номером помогают, если парк большой и пломбы выдает сервис или ИБ.
Практичные критерии выбора:
- уникальный номер или код;
- явные следы попытки снятия;
- стойкость к нагреву и пыли (особенно для серверных);
- читаемость номера через месяцы эксплуатации;
- возможность нормально сфотографировать номер.
Важнее всего место установки. Пломба должна перекрывать линию вскрытия (крышку, люк, винт, защелку), но не мешать обслуживанию. На серверах часто разумнее пломбировать не всю крышку, а конкретный фиксатор или винт, который реально дает доступ к внутренностям.
Чтобы не запутаться, разделите идентификаторы: отдельный номер пломбы, отдельный номер устройства и понятная схема точки установки (например, "левая крышка, верхний винт"). То же фиксируйте в журнале и на фото: общий вид, крупный план пломбы, кадр с местом установки.
Правила допуска: кто имеет право вскрывать
Право на вскрытие лучше описать заранее: кто может действовать сам, кому нужно согласование, а кому нельзя вскрывать ни при каких условиях. Базовый принцип простой: вскрывает тот, кто отвечает за результат и умеет правильно зафиксировать факт вскрытия.
Обычно вводят уровни допуска:
- полный допуск - можно вскрывать и менять компоненты в рамках заявки, с фиксацией;
- допуск с согласованием - только после одобрения;
- допуск только в присутствии - работа внутри корпуса только вместе с уполномоченным лицом;
- запрет - никогда (например, пользователь или подрядчик без аккредитации).
Основания тоже стоит перечислить: ремонт по заявке, плановая модернизация, регламентные работы (чистка, замена вентилятора), инцидент ИБ (подозрение на закладку, подмену диска, несанкционированный доступ).
Матрица допуска (пример)
Матрица прав убирает двусмысленность. Пример логики:
| Роль | Офисные ПК | Серверная | Критичные системы |
|---|---|---|---|
| ИТ | Полный или с согласованием | Только с согласованием | Только в присутствии ИБ |
| ИБ | Только в присутствии | Полный при инциденте | Полный при инциденте |
| Авторизованный сервис | Полный по заявке | Полный по заявке | С согласованием владельца |
Аварийное вскрытие
Если авария (дым, запах гари, риск простоя), разрешите минимальные действия: обесточить, зафиксировать состояние (фото, время, ФИО), остановить любые лишние работы и уведомить ИТ и ИБ. Например, дежурный в серверной вскрывает корпус только чтобы отключить питание и убрать перегревающийся блок, а затем оформляет заявку и акт вскрытия задним числом в тот же день.
Пошаговый процесс вскрытия и повторного опломбирования
Чтобы процесс работал одинаково для ИТ, ИБ и сервиса, держите один сценарий: основания и фиксация, затем работы, затем восстановление защиты и отчет.
Перед тем как трогать корпус, проверьте заявку: кто инициатор, цель (апгрейд, диагностика, замена диска, гарантийный случай), есть ли согласование для чувствительных систем и разрешение сервисного центра, если это требуется условиями гарантии.
Дальше действуйте по шагам:
- Зафиксируйте исходное состояние: фото пломбы крупно и общий план, серийные номера устройства и ключевых модулей, внешний вид и возможные повреждения.
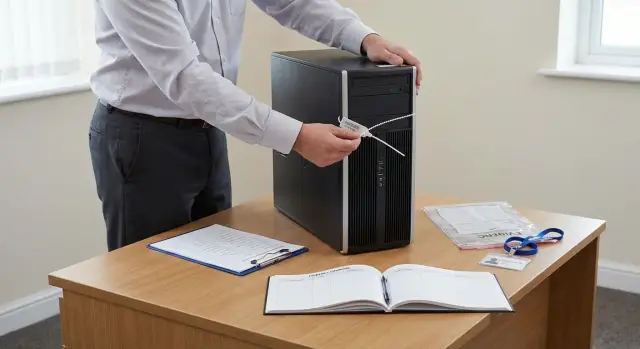
- Снимите пломбу аккуратно и упакуйте как доказательство: отдельный пакет или конверт, дата и время, ФИО исполнителя, номер заявки, подпись.
- Выполните работы с минимальным вмешательством: не трогайте лишние узлы, соблюдайте антистатические меры.
- Зафиксируйте изменения: что заменено, серийные номера, куда переданы старые компоненты.
- Повторно опломбируйте: новая пломба, ее номер в учет, итоговое фото.
После закрытия корпуса завершите работы в заявке и уведомите заинтересованных: владельца оборудования, ИБ (если затрагивались носители или критичные системы), сервис. Для техники на гарантии это особенно важно: порядок и фиксация часто решают спор еще до его появления.
Доказательства и журналы: как хранить и не терять
В конфликтных ситуациях решают не слова, а фиксация. Заранее договоритесь, какие доказательства считаются достаточными и кто отвечает за их сохранность.
Минимум, который стоит фиксировать при каждом вскрытии:
- кто вскрывал и кто присутствовал;
- когда и где (площадка, кабинет или стойка, инвентарный номер);
- причина и номер заявки или инцидента;
- данные по пломбам (тип, номер, состояние до и после);
- что изменили внутри (что сняли/установили, серийные номера ключевых компонентов).
Фото и видео полезны, если они повторяемы: одни и те же ракурсы, читабельные номера, понятный контекст. Обычно хватает короткого набора: общий вид устройства на месте, пломба до вскрытия крупно, состояние сразу после снятия, итог после повторного опломбирования.
Чтобы материалы не потерялись и не "гуляли" по чатам, нужна цепочка хранения: кто принял файлы, где лежит оригинал, кто и на каком основании получает копии. Часто оригиналы хранит владелец процесса в ИБ, а ИТ и сервис получают доступ по заявке, с фиксацией выдачи.
Журнал вскрытий ведите как учетный документ: сквозная нумерация, обязательные поля, подписи (или подтверждение в системе), срок хранения (обычно не меньше срока гарантии плюс внутренний срок расследований). Учтите, что на фото могут быть персональные данные и коммерческая информация, поэтому ограничивайте доступ по ролям и при выдаче копий используйте маскирование.
Гарантия: как не потерять ее из-за неправильного вскрытия
Споры по гарантии часто начинаются не с поломки, а с невозможности доказать: кто, когда и зачем вскрывал корпус и что меняли внутри. Поэтому контроль вскрытия должен быть связан с гарантийными правилами и понятными документами.
Чаще всего к конфликтам приводит следующее:
- вскрытие без заявки или без согласования с сервисом производителя;
- срыв или замена пломбы без фиксации (нет фото, номера, свидетеля);
- установка "своих" комплектующих без проверки совместимости и происхождения;
- потеря серийных номеров замененных деталей и старых комплектующих;
- "диагностика на месте" с повреждением разъемов, крепежа или кабелей.
Заранее согласуйте, какие работы допустимы силами заказчика, а какие только через сервис. Обычно безопаснее оставлять на стороне заказчика простые операции, предусмотренные конструкцией (например, замена накопителя в штатном отсеке), а все, что требует снятия системной платы, радиатора или блока питания, отдавать авторизованному сервису. Если оборудование поставляет и обслуживает производитель и интегратор вроде GSE.kz, уточните у сервисной команды перечень допустимых действий и формат фиксации.
Отдельная зона риска - учет замененных компонентов. Фиксируйте серийные номера, источник поставки и совместимость, иначе в гарантийном случае будет сложно доказать, что поломка не связана с неподходящей деталью.
В акте вскрытия оставьте минимум, который экономит время:
- дата, место, устройство (модель, инвентарный и серийный номер);
- причина и кто разрешил;
- номер пломбы до и после, фото до и после;
- перечень действий и замененных компонентов (серийные номера);
- подписи ИТ, ИБ и исполнителя, отметка о возврате старых деталей.
Если пломба повреждена, а причина неочевидна, не пытайтесь "исправить" ситуацию. Зафиксируйте состояние фото, остановите работы, оформите инцидент и запросите осмотр сервисом. Это снижает риск отказа по гарантии и взаимных обвинений внутри команды.
Пример из практики: три типовые ситуации и решения
Ниже три ситуации, где чаще всего возникают споры. Во всех случаях помогает одно правило: контроль вскрытия должен быть частью общей процедуры, а не личной договоренностью между сменами.
Ситуация 1. Замена SSD по заявке пользователя (например, ПК L200 в офисе). Пользователь просит заменить диск из-за медленной работы. ИТ подтверждает проблему диагностикой и оформляет заявку. ИБ обычно не утверждает сам факт апгрейда, но проверяет, что деталь разрешенная и нет признаков вмешательства, а перенос данных пройдет безопасно. Уполномоченный инженер или сервис вскрывает корпус, фиксирует номер пломбы и ставит новую после работ.
Ситуация 2. Подозрение на подмену RAM в филиале (рабочая станция или сервер). ИБ инициирует проверку, потому что не сходятся конфигурация и учет. ИТ обеспечивает доступ к устройству и поднимает историю изменений. Вскрытие выполняется в присутствии двух ролей (например, ИТ плюс ИБ или ИТ плюс сервис) с фотофиксацией и сверкой серийных номеров модулей памяти. Если есть признаки подмены, устройство временно выводят из эксплуатации, а компоненты упаковывают и маркируют.
Ситуация 3. Экстренный ремонт сервера ночью (например, S200 в серверной). Дежурный инженер вскрывает по аварийному допуску, чтобы восстановить сервис. Утром оформляется "постфактум": причина, кто вскрывал, какие действия выполнены, что заменено, кто принял работу. Важно сразу заменить пломбу и зафиксировать, почему плановое согласование было невозможно.
Обычно по итогам остаются такие материалы:
- замена SSD: заявка, акт работ, фото до и после, запись о новой пломбе, старый SSD (если требуется хранение);
- подозрение на подмену RAM: акт осмотра с серийными номерами, фото/видео, протокол изъятия и упаковки, заключение ИБ;
- ночной ремонт: аварийное уведомление, отчет дежурного, акт восстановления, перечень замененных частей, подтверждение сохранения гарантийных условий.
Частые ошибки и спорные моменты
Главный источник конфликтов здесь обычно не техника, а отсутствие простых правил, понятных всем: ИТ, ИБ и сервису.
Пломбы без уникальных номеров выглядят строго, но по факту мало что доказывают. Если номер не привязан к конкретному устройству и событию (когда и кем поставлена), замена пломбы может остаться незаметной.
Вторая ошибка - вскрытие без фиксации исходного состояния. Потом начинается "так было" против "так не было". Минимум, который часто спасает: фото пломбы крупным планом, фото корпуса целиком и запись серийного номера устройства до вскрытия.
Третья проблема - хранение пломб и журнала "в общем доступе". Если любой может взять пломбу или поправить запись, доверие к процессу рушится. Доступ должен быть по ролям, а выдача пломб - с отметкой, кто и сколько получил.
Четвертая - слишком сложный регламент. Когда шагов много и они не подходят под реальную работу (ночные инциденты, выезды, быстрые замены по заявке), люди начинают обходить процедуру.
И еще один частый провал - размытые исключения. Если не прописать, что делать при аварии, на удаленном объекте или при работах подрядчика, спор будет повторяться каждый раз.
Чтобы снизить число конфликтов, обычно достаточно трех вещей: заранее определить, кто может вскрывать и кто подтверждает факт, описать 3-4 типовых сценария (плановая замена, инцидент, гарантийный случай, выезд), закрепить минимальный набор доказательств (фото плюс запись в журнал).
Короткий чек-лист перед вскрытием корпуса
Споры почти всегда начинаются после того, как кто-то пропустил один простой шаг. Этот чек-лист помогает держать процесс спокойным и предсказуемым.
Перед тем как трогать пломбу, проверьте:
- есть основание: заявка/наряд, согласование по регламенту или зафиксированный аварийный режим с ответственным дежурным;
- допуск исполнителя подходит именно для этого типа устройства и зоны, а если нужно - рядом есть наблюдатель;
- подготовлена фиксация "до": фото пломбы и места установки, номер пломбы, серийный номер устройства и ключевых компонентов, дата и время;
- материалы под рукой: новая пломба нужного типа, пакет/конверт для снятой пломбы, форма акта или доступ к журналу;
- понятен финал: фото "после", запись о повторном опломбировании, перечень действий, уведомление ответственных.
Если хотя бы один пункт не выполняется, лучше остановиться и согласовать действия заранее. Это дешевле, чем потом восстанавливать цепочку событий и разбираться с отказами или взаимными претензиями.
Следующие шаги: как внедрить процесс и закрепить его
Задача на старте одна: чтобы контроль вскрытия работал одинаково для ИТ, ИБ и сервиса, без устных договоренностей и "исключений по просьбе".
Соберите короткую рабочую группу: ИТ (эксплуатация), ИБ (контроль и расследования), сервис (ремонт и диагностика) и юристы (формулировки актов и ответственность). За 1-2 встречи можно утвердить простой регламент на 2-3 страницы: что считается вскрытием, кто дает разрешение, какие документы обязательны, где хранятся фото и снятые пломбы.
Не запускайте процесс сразу на всем парке. Начните с пилота на одном подразделении и одном типе оборудования (например, офисные ПК или одна стойка с серверами). По итогам поправьте спорные места: время согласования, шаблон акта, удобство журнала, порядок хранения снятых пломб.
Для закрепления обычно хватает пяти шагов:
- назначить владельца процесса (часто ИТ) и контролера (часто ИБ) с понятными полномочиями;
- вести единый журнал и правило "нет записи - нет работ";
- обучить исполнителей на практике (установка пломбы, снятие, фото, акт);
- определить цепочку хранения доказательств и сроки;
- раз в месяц делать выборочную проверку нескольких случаев.
Если в вашей инфраструктуре используются ПК, моноблоки или серверы от GSE.kz, заранее согласуйте с сервисной командой допустимые точки доступа и набор документов. Это ускоряет гарантийные разборы и снижает риск ситуации "вскрыли не так".
Частые вопросы
Зачем вообще контролировать вскрытие корпуса, если есть учет оборудования?
По умолчанию это нужно, чтобы было понятно, кто и когда получал доступ к внутренним компонентам и что именно менялось. Это снижает риск незаметной подмены накопителей, памяти и плат, а также упрощает разбор инцидентов и гарантийных случаев.
Что именно считать «вскрытием» корпуса?
Обычно вскрытием считают любое действие, которое дает доступ к внутренним компонентам или требует повредить метку: снятие боковой панели, доступ к слотам расширения, извлечение диска из корзины, откручивание винта, который держит крышку. Лучше закрепить это определение в регламенте, чтобы не спорить в каждом случае.
Когда пломбы действительно нужны, а когда можно обойтись без них?
Часто можно обойтись без пломб в закрытой серверной, где доступ строго ограничен, все работы идут по заявкам, а события фиксируются. На рабочих местах, в филиалах, в общих помещениях и при выездном ремонте пломба дает самый быстрый сигнал, что корпус трогали, и помогает начать разбор с фактов.
Кто должен отвечать за процесс: ИТ, ИБ или сервис?
Практичный вариант такой: ИТ отвечает за эксплуатацию и плановые работы, ИБ — за требования к доступу и расследования, сервис — за ремонт и правила гарантии. Чтобы не было разночтений, заранее назначьте роли в процессе: кто инициирует работы, кто согласует, кто вскрывает, кто присутствует и кто принимает материалы фиксации.
Какие устройства стоит включить в периметр контроля вскрытия?
Начните с периметра, где вскрытие реально влияет на риски: офисные ПК, моноблоки, рабочие станции, серверы и узлы хранения, особенно там, где есть важные данные или финансовые операции. Затем сразу пропишите исключения вроде стендов, лабораторий и списанного оборудования, если на нем нет данных и оно не в продуктиве.
Какие пломбы лучше выбрать для ПК, моноблоков и серверов?
Самый удобный вариант для офисных ПК и моноблоков — одноразовые наклейки с явными следами снятия. Для пыльных зон, перевозок и мест с проушинами подходят пластиковые или проволочные пломбы, а для длинных стыков — пломбы-ленты. Важно, чтобы у метки был уникальный номер, который можно нормально сфотографировать и потом сверить.
Где правильно размещать пломбу, чтобы она реально работала?
Ставьте пломбу так, чтобы она перекрывала линию вскрытия и доступ к нужной зоне, но не мешала штатному обслуживанию. На серверах часто разумнее пломбировать конкретный винт или фиксатор, который реально дает доступ внутрь, а не всю крышку целиком. Место установки лучше описывать одинаково в журнале, чтобы разные люди не трактовали его по-своему.
Кто имеет право вскрывать корпус и как оформить допуски?
Обычно вводят уровни допуска: кто может вскрывать сам, кто — только после согласования, а кто — только в присутствии уполномоченного наблюдателя. Пользователям и неаккредитованным подрядчикам доступ внутрь корпуса обычно запрещают. Такой подход проще проверять и проще защищать в спорной ситуации.
Какие доказательства нужно собирать и как вести журнал вскрытий?
Минимальный рабочий набор — фото пломбы и корпуса до вскрытия, запись номера пломбы и устройства, указание исполнителя и причины, а после работ — фото новой пломбы и фиксация изменений по компонентам. Важно хранить материалы так, чтобы было понятно, кто принял файлы и где лежат оригиналы, иначе доказательства теряют ценность. Срок хранения обычно привязывают к сроку гарантии и внутренним срокам расследований.
Как не потерять гарантию из-за вскрытия и замены комплектующих?
Главное правило — не вскрывать «просто посмотреть» без заявки, фиксации и понимания, какие действия разрешены условиями гарантии. Риск часто возникает, когда пломбу меняют без записи, не сохраняют серийные номера деталей или ставят неподтвержденные комплектующие. Если оборудование поставляет и поддерживает производитель или интегратор вроде GSE.kz, заранее согласуйте с сервисом допустимые операции и формат фиксации, чтобы потом не спорить из‑за формальностей.