8 мин
Переход на IPv6 в корпоративной сети: план и подводные камни
Переход на IPv6 в корпоративной сети: как спланировать dual-stack, адресацию, безопасность и приложения, и где чаще всего возникают сбои.
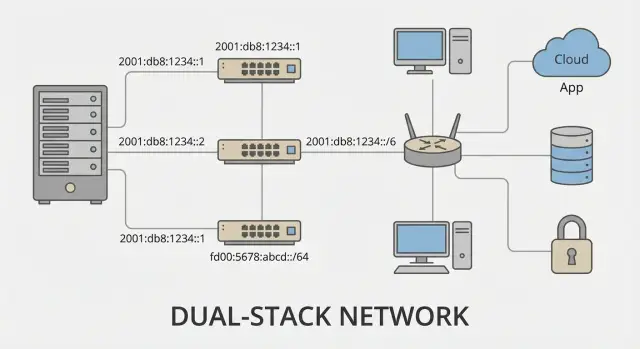
Зачем компании переходить на IPv6 и что изменится
IPv4-адресов давно не хватает, и это уже не теория. Компании держатся на NAT, серых подсетях и «слоеных» схемах с пробросами портов, но цена растет: поддержка сложнее, точек отказа больше, инциденты разбирать тяжелее, а доступ для подрядчиков и филиалов настраивать дольше.
Переход на IPv6 обычно начинают не ради моды, а чтобы проще расти. IPv6 дает почти бесконечное адресное пространство и предсказуемую адресацию: каждому устройству можно выдать уникальный адрес без трюков с NAT. Проще строить сквозную связность между площадками, облаками и дата-центрами, а также запускать сервисы, где нужно много адресов (виртуализация, контейнеры, IoT, гостевые сети).
Важно понимать, чего IPv6 не решает сам по себе. Он не делает сеть безопаснее автоматически и не отменяет сегментацию, фильтрацию, мониторинг и управление доступом. Он также не гарантирует, что старые приложения, VPN-клиенты или учетные системы внезапно начнут работать лучше.
Для бизнеса изменения часто заметны косвенно. Пользователи не увидят «IPv6 на экране», но могут почувствовать меньше проблем с доступом к внешним сервисам, видеосвязью, удаленной работой и интеграцией с провайдерами. ИТ-команда получает более понятную схему адресации и меньше ручных исключений, но на старте появляется новая зона ответственности: безопасность и учет адресов сразу для двух протоколов.
Обычно цели такие: готовность к требованиям провайдера или дата-центра, подключение новых площадок без дефицита адресов, упрощение публикации сервисов, снижение зависимости от сложного NAT.
До старта полезно прикинуть масштаб работ по простым вопросам: где нужен dual-stack, какие приложения и устройства критичны, готовы ли фаерволы, балансировщики и VPN, кто отвечает за адресный план и DNS, и как вы проверите качество сервиса после включения IPv6.
Если вы обновляете серверную инфраструктуру (в том числе в дата-центре), логично сразу заложить поддержку IPv6 в сетевых настройках, шаблонах развертывания и правилах безопасности, чтобы потом не переделывать все по частям.
Определяем стратегию: dual-stack или IPv6-only
Стратегия на старте задает темп проекта и снижает риск сюрпризов. Для большинства компаний переход начинается не с отказа от IPv4, а с понятной промежуточной модели.
Есть три режима: только IPv4, dual-stack (IPv4 и IPv6 одновременно) и IPv6-only. Полный IPv6-only чаще реалистичен точечно: в новых сегментах, для внутренних сервисов, в тестовой зоне, иногда в облаке. В «живой» среде обычно остается хотя бы один кусок, который тянет IPv4: VPN-клиенты, старые приложения, отдельные поставщики или часть оборудования.
Когда dual-stack оправдан
Dual-stack почти всегда лучший компромисс на переходе: вы включаете IPv6 там, где он уже готов, но не ломаете то, что пока живет на IPv4. Главное - сразу очертить границы, иначе проект расползется.
Заранее зафиксируйте охват: офисы и филиалы (проводная сеть, Wi‑Fi, гостевые сети), ЦОД и серверные сегменты (сервисы, мониторинг, бэкапы), VPN и удаленный доступ, облака и внешние SaaS, периметр и публикация сервисов.
Простой пример: филиал получает IPv6 от провайдера, но VPN до головного офиса и часть кассового ПО работают только по IPv4. Dual-stack позволит включить IPv6 на Wi‑Fi и в пользовательских подсетях, а критичные системы оставить на IPv4 до доработок.
Как зафиксировать успех и откат
Критерии успеха должны быть конкретными: какие сервисы обязаны работать по IPv6 (DNS, веб-порталы, почта, корпоративные приложения, обновления ОС, мониторинг), в каких сегментах и с какими SLA.
План отката нужен даже при dual-stack. Заранее определите триггеры и действия: если растут ошибки авторизации, ломается доступ к ключевым системам или падает качество связи, вы временно отключаете IPv6 в проблемном сегменте (например, на SSID Wi‑Fi или на конкретной площадке), возвращая маршрутизацию и политики в исходное состояние.
Аудит готовности: оборудование, ОС, сервисы и провайдер
Перед стартом сделайте короткий, но честный аудит. Цель простая: понять, где IPv6 уже поддерживается, а где будут сюрпризы - по железу, прошивкам, настройкам и внешним зависимостям.
Соберите инвентарь: маршрутизаторы, L3-коммутаторы, фаерволы, балансировщики, прокси, Wi‑Fi-контроллеры. Для каждого устройства важны не только слова «IPv6 supported», но и детали: ACL, IPS, логирование, работа фильтрации, RA Guard и DHCPv6 Snooping, а также реальная готовность прошивки.
Дальше проверьте клиентские ОС и серверы. Windows, Linux и macOS обычно готовы, но часто ломается управление: шаблоны GPO, агенты EDR, локальные политики брандмауэра, VPN-клиенты. Отдельная группа риска - старые приложения, которые хранят IP как строку и не понимают двоеточия. Пройдитесь и по мобильным устройствам, если они ходят в корпоративные сервисы через Wi‑Fi.
Частый источник неожиданностей - периферия и «умные» устройства: принтеры, IP-телефония, камеры, терминалы, IoT. У них может быть IPv6 «в рекламе», но не в реальной работе (например, нет DNS по AAAA или ломается автоконфигурация).
Мини-чеклист, чтобы ничего не забыть:
- Поддержка IPv6 у провайдера и на каналах, SLA и ограничения.
- Готовность BGP/статической маршрутизации и формат выдачи префиксов.
- Зависимости: DNS, NTP, PKI, AD, мониторинг, SIEM.
- Логи и видимость: что именно пишется в журналах по IPv6.
- План обновлений прошивок и окно работ.
Практичный подход: если вы вводите новые серверы в стойке (под частное облако или VDI), начните аудит с этого сегмента и проверьте весь путь трафика до интернета и до ключевых сервисов, прежде чем расширять зону IPv6 на офисы.
План адресации IPv6: префиксы, подсети и правила
План адресации решает половину проблем. Если сделать его понятным и одинаковым для всех площадок, вы быстрее внедрите dual-stack и реже будете «распутывать» сеть через год.
Первый выбор - PI или PA префикс. PA (Provider Aggregatable) чаще дает провайдер: обычно проще и дешевле, но при смене провайдера адреса, как правило, придется менять. PI (Provider Independent) живет дольше и удобнее для компаний с несколькими каналами и строгими требованиями к независимости, но получить и сопровождать его сложнее.
Дальше важны правила разбиения. Экономить на /64 почти всегда нельзя: многие механизмы (SLAAC, некоторые функции ОС и оборудования) рассчитаны именно на /64 на каждом L2-сегменте. Для «корпоративного блока» удобно мыслить так: /48 на организацию, /56 на площадку или крупное подразделение, /64 на VLAN или подсеть.
Чтобы адреса были читаемыми и масштабируемыми, заранее решите, что кодируете в нибблах: площадку, тип сети, VLAN. Например, выделите отдельные диапазоны под офисные VLAN, Wi‑Fi, гостевую зону, серверные сети и управление.
Для серверов и сервисов заранее отведите отдельные /64 и держите запас. Статические адреса лучше выдавать из выделенного диапазона, с понятными правилами именования и владельцами. Для критичных систем (виртуализация, хранилища, стойки с серверами) полезно иметь резерв адресов на рост и миграции.
Набор правил, который стоит зафиксировать письменно:
- /64 на каждый VLAN, без исключений.
- Отдельные префиксы для пользователей, серверов, управления и DMZ.
- Единый шаблон «площадка + функция + VLAN» для подсетей.
- Диапазоны статических адресов и диапазоны для автоконфигурации.
- Таблица префиксов: владелец, дата ввода, комментарий, история изменений.
Документация здесь не формальность. Она экономит часы при инцидентах и помогает безопасно расширять адресное пространство без конфликтов.
DNS, DHCPv6, SLAAC и учет адресов
DNS часто становится первым местом, где «вроде все включили, а часть пользователей жалуется». Если вы добавили AAAA-записи, клиенты начнут предпочитать IPv6, и приложение может зависать, если маршрут, фаервол или прокси по IPv6 настроены хуже, чем по IPv4. Поэтому AAAA лучше включать поэтапно: сначала для тестовых сервисов, затем для ключевых. Параллельно проверьте обратные зоны ip6.arpa, чтобы логи, мониторинг и расследования не превратились в угадайку.
Для раздачи адресов есть два подхода: SLAAC (клиент сам собирает адрес по объявлениям роутера) и DHCPv6 (адрес и параметры выдает сервер). В корпоративных сетях часто используют оба, но в разных сегментах.
Обычно проще поддерживать такую схему: в пользовательских VLAN - SLAAC для адреса, а DHCPv6 для DNS и параметров (если нужно единообразие). В серверных сегментах - DHCPv6 или статические адреса. В гостевых сетях и Wi‑Fi - SLAAC, но с жестким контролем политик доступа.
Ключевой риск - Router Advertisements (RA). Достаточно одного «случайного» RA от неправильно подключенного роутера, и часть клиентов уедет на другой шлюз. RA нужно фильтровать и контролировать на портах коммутаторов и в точках, где могут появиться неуправляемые устройства.
Учет адресов и префиксов лучше вести как часть процесса, а не в разрозненных таблицах. В IPAM фиксируйте, какой префикс выдан площадке, как нарезаны подсети, где DHCPv6, где SLAAC, и кто владелец сегмента.
Не забывайте про зависимости, которые «ломают все»: NTP, внутренние репозитории, LDAP/AD, мониторинг. Пример из практики: DNS начинает отдавать AAAA для NTP, клиенты уходят на IPv6, а UDP/123 по IPv6 забыли открыть на межсетевом экране. Через сутки начинают «плыть» сертификаты и аутентификация.
Безопасность IPv6: правила, фильтрация и контроль
Главная ловушка перехода в том, что IPv4 и IPv6 живут параллельно, а политика безопасности часто остается только для IPv4. В итоге трафик по IPv6 проходит мимо привычных ограничений, а сервисы внезапно становятся доступными снаружи или между сегментами.
Начните с фаервола: для IPv6 нужны отдельные правила и отдельная проверка. Не рассчитывайте на «само закроется NAT-ом»: в IPv6 обычно нет NAT, и адреса становятся маршрутизируемыми. Базовый подход тот же: deny by default, затем точечно открывайте нужные направления (DNS, веб, почта, админка) и фиксируйте, кто и зачем это запросил.
Типичный сценарий провала: на периметре строгие правила IPv4, а для IPv6 включено «разрешить все», потому что «мы же пока тестируем». Через неделю выясняется, что тестовый веб-интерфейс, RDP или панель управления доступна по IPv6. Это особенно часто случается на серверах и рабочих станциях, где IPv6 включен по умолчанию.
Проверьте, что средства защиты реально видят и умеют фильтровать IPv6 на боевом трафике: IDS/IPS, WAF, прокси, DLP. Важно не наличие галочки «поддержка IPv6», а то, что политики, сигнатуры и исключения применяются одинаково для обоих стеков. Если часть цепочки (например, прокси) не работает с IPv6, пользователи начнут ходить в обход, и контроль исчезнет.
Для логов и расследований заранее убедитесь, что SIEM и журналы корректно принимают IPv6-адреса, не обрезают поля и не путают формат. Проверьте поиск по IPv6, корреляцию «пользователь-адрес» и то, как пишутся события из фаервола, прокси и DNS.
Отдельная тема - защита локальной сети от подмены маршрутизации. На коммутаторах включите RA Guard и DHCPv6 Guard, ограничьте доверенные uplink-порты. На Wi‑Fi-контроллерах включите аналогичные защиты, иначе «злой хотспот» в переговорке может раздать свой шлюз. И убедитесь, что сегментация (VLAN/ACL) учитывает IPv6 так же строго, как IPv4.
Приложения и сервисы: где IPv6 ломается неожиданно
Самая неприятная часть перехода - не маршрутизация, а то, что IPv6 может появиться «сам», без вашего плана. Многие ОС включают его по умолчанию, а приложения выбирают IPv6, если он доступен. В итоге вы думаете, что все еще живете на IPv4, а часть клиентов уже ходит по IPv6 и упирается в неготовые сервисы.
Частая причина странных симптомов - разные пути для IPv4 и IPv6. Split DNS, прокси и правила доступа могут быть настроены только для A-записей, а AAAA-записи уходят в другой резолвер или получают другой ответ. Пользователь открывает сайт: по IPv4 все хорошо, по IPv6 - таймаут или «403», и это выглядит как случайная поломка.
Типовые места, где «внезапно ломается»
Проблемы чаще всего встречаются здесь:
- L7-балансировщики и reverse proxy: теряется реальный IP клиента, иначе формируются заголовки (например, X-Forwarded-For), ломаются ACL и ограничения.
- VPN: туннель не несет IPv6 или клиенты не получают маршруты/адреса, из-за чего часть ресурсов «пропадает» только для удаленных сотрудников.
- Почта: SPF/DKIM/DMARC и антиспам настроены под IPv4, а IPv6-адрес отправителя не имеет rDNS или не попадает в разрешенные диапазоны.
- VoIP и печать: устройства видят IPv6, но не умеют нормально работать с DNS-именами и соседним обнаружением.
- Мониторинг: проверяется только IPv4, поэтому деградация по IPv6 накапливается незаметно.
Как быстро диагностировать
Чтобы не ловить «призраков», разделяйте симптомы по стеку:
- Проверяйте доступность сервиса по IPv4 и IPv6 раздельно (именно с клиентских подсетей).
- Сверяйте ответы DNS на A и AAAA и то, какой резолвер их выдает.
- Смотрите логи прокси/балансировщика: какой адрес клиента видит приложение и какие заголовки приходят.
- Для VPN отдельно подтверждайте: есть ли IPv6-адрес у клиента, есть ли маршрут к нужным префиксам, работает ли DNS.
На практике чаще всего приходится наводить порядок в «обвязке» вокруг приложений: DNS, прокси, WAF, балансировщики, VPN, мониторинг. Если вы делаете это с интегратором, заранее договоритесь о тестах на уровне приложений, а не только сети.
Дорожная карта внедрения: пошаговый план
Переход лучше делать волнами, а не одним большим включением. Так вы быстрее находите неожиданные поломки и не теряете управляемость. Начните с пилота, где проще откатиться: один офис, один VLAN или небольшой сегмент серверов.
Типовой порядок, который работает в большинстве компаний:
- Пилотная зона: включите IPv6 на одном сегменте, настройте адресацию и маршрутизацию, соберите метрики.
- Ядро и периметр: включите dual-stack на маршрутизаторах, фаерволах и VPN, проверьте выход в интернет и связи между площадками.
- Базовые сервисы: подготовьте DNS (AAAA и reverse), NTP, AD/PKI, чтобы клиенты не зависали на попытках IPv6.
- Рабочие места и Wi‑Fi, затем филиалы: расширяйте охват по одному типу сети за раз, с понятным окном изменений и планом отката.
- Внешние сервисы: включайте публикацию IPv6 только когда внутренняя часть стабильна и есть готовые правила безопасности и мониторинг.
После каждого шага нужна короткая приемка. IPv6 чаще ломается не на маршрутизации, а в деталях: DNS, политики безопасности, старые агенты.
Что стоит подтвердить на каждом этапе:
- Клиент получает адрес, шлюз и DNS, одинаково открывает внутренние ресурсы по имени.
- Политики фаервола для IPv6 включены и эквивалентны IPv4, нет «разрешено все» по умолчанию.
- Логи, мониторинг и инвентаризация видят IPv6-адреса и не помечают их как «неизвестные».
- Критичные приложения (почта, прокси, VPN, EDR) работают без задержек из-за неверного выбора стека.
- Есть документированный откат: как быстро отключить IPv6 на сегменте, не трогая остальное.
Если вы параллельно обновляете инфраструктуру (серверы и сетевые узлы), удобно сразу закладывать dual-stack в требования к поставке и внедрению. Это часто совмещают с модернизацией ядра или запуском нового серверного кластера.
Тестирование и приемка: что проверять перед расширением
Перед масштабированием сделайте пилот на ограниченном участке: офисный этаж, филиальная площадка или отдельный сегмент для ИТ. Цель простая: поймать ошибки там, где они не бьют по всем пользователям сразу, и закрепить правила приемки.
Сначала проверьте базовую связность, но не только пингом. Часто проблема не в самом IPv6, а в том, как устройство получает адрес и маршрут.
Минимальный набор технических проверок
Фиксируйте результаты (что ожидали, что получили, где и когда тестировали):
- Маршрутизация и адресация: правильные префиксы на интерфейсах, корректные RA, ожидаемые записи в таблицах маршрутов, отсутствие неожиданных «лишних» маршрутов.
- DNS: AAAA-записи выдаются там, где нужно, split-horizon работает, обратные зоны настроены, кэширование не маскирует ошибки.
- Приложения: вход (SSO/AD), обновления ОС и ПО, доступ к файловым шарам и печати, критичные SaaS и их агенты.
- Безопасность: правила фаервола для IPv6 не «разрешить по умолчанию», сегментация реально разделяет зоны, сканирование не находит лишних открытых портов.
- Наблюдаемость: логи пишут IPv6 без обрезки, алерты срабатывают на реальные события, NetFlow/sFlow (если используется) показывает IPv6, SIEM корректно группирует источники.
Дальше переходите к приемке: определите, какие метрики должны быть «зелеными» до расширения. Например, доля успешных входов в корпоративные сервисы, отсутствие жалоб на обновления, стабильный DNS без всплесков NXDOMAIN и повторяемые результаты тестов в разное время суток.
Практичный сценарий для пилота: dual-stack для группы из 20-50 пользователей и пары серверов (например, файловый сервер и сервер обновлений). Если есть тестовые рабочие станции и серверы, соберите стенд на типовом железе, близком к боевому, чтобы исключить сюрпризы драйверов и сетевых карт.
Не пропускайте коммуникации. Пользователи должны знать окно изменений, признаки проблемы (например, «не открываются внутренние ресурсы, но интернет работает») и куда быстро писать. Это снижает шум и помогает собрать точные симптомы.
Частые ошибки и ловушки при переходе
Самые неприятные сбои связаны не с выдачей адресов, а с тем, что безопасность и управляемость «выпадают» без явных симптомов. IPv6 может начать работать «сам», а команда узнает об этом по странным инцидентам или разным результатам тестов.
Что ломается чаще всего
Первая типовая ошибка - пропустить IPv6 на фаерволе. Трафик уже идет по IPv6 (например, из-за автоконфигурации), а правил и журналирования нет, потому что политики писали только для IPv4. В итоге часть потоков обходит привычный контроль.
Вторая ловушка - случайные Router Advertisement в L2. Достаточно одной неверно настроенной машины или «умного» роутера в офисе, и устройства получают другой шлюз, DNS или маршрут. Симптомы выглядят как «то работает, то нет», особенно для внутренних сервисов.
Третья - попытки делать подсети меньше /64 для пользовательских VLAN. Это приводит к странностям с SLAAC, некоторыми ОС и сетевыми функциями. Если нужна экономия адресов, лучше пересмотреть дизайн, а не «ужимать» /64 на доступе.
Четвертая - смешение DHCPv6 и SLAAC без понятной политики. В результате адреса есть, но учет, DNS-регистрация и ожидания приложений расходятся. Команда поддержки начинает «ловить призраков»: у хоста один адрес для связи, другой для инвентаризации.
Пятая - забытые зависимости: мониторинг, резервное копирование, EDR-агенты, сканеры уязвимостей, системы учета. Они могут молча не поддержать IPv6 или требовать отдельной настройки.
Перед расширением пилота проверьте хотя бы это:
- Есть ли отдельные IPv6-правила и логи на фаерволе для ключевых сегментов.
- Защищен ли L2 от «чужих» RA, и кто имеет право быть шлюзом.
- Везде ли сохранен /64 на пользовательских подсетях.
- Зафиксирована ли политика: где SLAAC, где DHCPv6, как ведется учет.
- Есть ли план отката и контроль изменений (кто, что, когда включил).
Пример: в филиале включили IPv6 на коммутаторах, но забыли про правила на периметре и мониторинг. Пользователи «иногда» ходят на внешние сервисы быстрее, но внутренние проверки безопасности показывают «пустоту», потому что часть трафика ушла на IPv6 и перестала попадать в привычные отчеты.
Быстрый чеклист, пример сценария и следующие шаги
Перед включением dual-stack полезно сделать короткую проверку, чтобы не получить ситуацию «вроде работает, но у части пользователей нет доступа».
Чеклист перед включением dual-stack (30 минут)
- Убедитесь, что на пограничном роутере есть IPv6 от провайдера (префикс, маршрут по умолчанию, обратный путь).
- Проверьте, что DNS отдает AAAA-записи только там, где сервис реально доступен по IPv6.
- На ключевых VLAN проверьте RA/SLAAC или DHCPv6 (и что они не конфликтуют), а также что адреса фиксируются в учете.
- Включите логирование на фаерволе для IPv6 и заранее подготовьте быстрый откат (что выключаете первым делом).
- Прогоните 3-5 типовых сценариев: почта, файлы, корпоративный портал, VPN, печать.
Минимальный набор политик фаервола для IPv6
IPv6 нельзя «оставить на потом»: трафик пойдет, как только появятся маршруты и RA.
- Явно запретить входящий трафик «с интернета» на пользовательские подсети; открывать только нужные сервисы.
- Разрешить ICMPv6 базово (иначе ломаются MTU и соседство), но ограничить лишнее по типам и направлениям.
- Заблокировать нежелательные переходные механизмы (например, Teredo/6to4), если вы их не используете.
- Межсегментные правила делать по группам сервисов, а не «any-any», и отдельно для управления.
- Включить базовую защиту от RA-spoofing на коммутаторах (где доступно) и контроль DHCPv6.
Шаблон учета адресации помогает не потерять владельцев и критичные зависимости:
| Префикс/подсеть | VLAN/сегмент | Назначение | Ключевые сервисы | Владелец | Примечания |
|---|---|---|---|---|---|
| 2001:db8:.../64 | 120 | Офис | DNS, прокси | ИТ-сеть | RA + DHCPv6 |
Пример сценария для средней компании (офис + филиал). Неделя 1: аудит железа, ОС и провайдера, инвентаризация сервисов и DNS. Неделя 2: адресный план, пилот на 1-2 VLAN, базовые правила безопасности, обучение дежурных. Неделя 3: подключение филиала, тест приложений, исправление узких мест (VPN, мониторинг, принтеры). Неделя 4: расширение на остальные сегменты, приемка, регламенты и метрики.
Следующие шаги: назначьте владельца проекта (сеть), ответственных за безопасность и приложения, выделите тестовый контур и окна изменений, заложите время на обновление прошивок и замену старых устройств. Если по итогам аудита понадобятся новые серверы для DNS/DHCP/мониторинга или обновление парка рабочих станций, это удобнее планировать вместе с общей модернизацией. В таких проектах может помочь системный интегратор и производитель GSE.kz (gse.kz): они поставляют ПК и серверы, а также выполняют системную интеграцию и поддержку инфраструктуры на этапе пилота и тиражирования.
Частые вопросы
Нам вообще нужен IPv6 или можно жить на IPv4 и NAT?
По умолчанию — да, если вам нужно расти: больше площадок, устройств, сервисов, облаков, гостевых сетей. IPv6 снимает постоянную боль с дефицитом адресов и сложным NAT, но сам по себе не делает сеть «проще и безопаснее» без грамотного плана адресации, правил на фаерволах и нормального мониторинга.
С чего лучше начинать: dual-stack или сразу IPv6-only?
Самый безопасный старт — **dual-stack**: IPv4 и IPv6 работают параллельно, вы включаете IPv6 там, где готовы, и не ломаете зависимости на IPv4. IPv6-only обычно внедряют точечно (новые сегменты, тестовые зоны, отдельные внутренние сервисы), когда точно известно, что приложения, VPN и средства защиты это выдержат.
Как понять, что переход прошел успешно, и как подготовить откат?
Зафиксируйте критерии «работает» до включения: - какие сервисы обязаны открываться по IPv6 (DNS, ключевые порталы, почта, обновления, мониторинг); - в каких сегментах (Wi‑Fi, офисные VLAN, серверные сети, филиалы); - какие метрики важны (ошибки входа, задержки, доступ к SaaS). Откат делайте простым: возможность быстро отключить IPv6 на конкретном сегменте (например, на SSID или VLAN) без каскадных изменений по всей сети.
Что нужно проверить у провайдера перед включением IPv6?
Минимум: провайдер должен выдать вам IPv6-префикс, обеспечить маршрутизацию (например, статикой или BGP) и нормальный SLA. Практика: уточните заранее **какой префикс и какого размера** вы получаете, как часто он меняется, и что происходит при авариях/переключениях. Без этого адресный план и стабильная публикация сервисов будут страдать.
Как правильно нарезать IPv6-подсети и почему везде говорят про /64?
База: **/64 на каждый L2-сегмент (VLAN)** — почти всегда без исключений. Частая логика для компании: - /48 на организацию; - /56 на площадку; - /64 на VLAN. Заранее решите, как кодируете площадку и тип сети в префиксе (пользователи, серверы, управление, DMZ), и держите запас под рост, иначе через год план станет нечитаемым.
SLAAC или DHCPv6 — что выбрать и можно ли смешивать?
Для пользователей часто удобно: **SLAAC для адреса + DHCPv6 для параметров (например, DNS)**. Для серверов — **DHCPv6 или статика** (чтобы адреса были предсказуемыми и проще сопровождались). Важное правило: как бы вы ни раздавали адреса, ведите учет префиксов/подсетей и владельцев сегментов (IPAM или единый реестр). И обязательно контролируйте Router Advertisements, иначе один «левый» RA может увести клиентов на неправильный шлюз.
Почему после добавления AAAA в DNS «вдруг все ломается»?
Частая причина инцидентов — вы добавили AAAA-записи, и клиенты начали предпочитать IPv6, хотя маршрут/фаервол/прокси по IPv6 настроены хуже. Практичный подход: - включать AAAA **поэтапно** (сначала тестовые, потом ключевые); - настроить **reverse DNS** для IPv6, чтобы логи и расследования не превращались в ручную расшифровку; - проверять A и AAAA ответы, а также какой резолвер их отдает (особенно при split DNS).
IPv6 делает сеть безопаснее или опаснее?
Нет: IPv6 не добавляет безопасности автоматически. Главная ловушка — политики безопасности настроены только для IPv4, а IPv6 начинает ходить «параллельно» и обходить привычные ограничения. Минимум, который нужен: - отдельные правила на фаерволе для IPv6 (обычно **deny by default** и точечные разрешения); - базово разрешенный ICMPv6 (иначе ломаются MTU и соседство), но без лишнего; - RA Guard / DHCPv6 Guard на коммутаторах и контроль «кто имеет право быть шлюзом»; - проверка, что IDS/IPS, прокси, WAF, DLP и SIEM реально обрабатывают IPv6 в боевых политиках и логах.
Где IPv6 ломается неожиданно: приложения, VPN, почта, периферия?
Чаще всего «стреляет» не маршрутизация, а обвязка: - VPN-клиенты не получают IPv6-маршруты или DNS, и часть ресурсов пропадает только у удаленных; - балансировщики/reverse proxy неправильно передают реальный IP, ломаются ACL и ограничения; - почта: нет rDNS для IPv6-адреса отправителя или не учтены антиспам-проверки; - принтеры/VoIP/камеры «умеют IPv6», но плохо работают с DNS и автоконфигурацией; - мониторинг проверяет только IPv4, и деградация IPv6 копится незаметно. Диагностика проще, если тестировать доступ по IPv4 и IPv6 раздельно и смотреть логи на DNS/прокси/фаерволе.
Как выглядит нормальная дорожная карта внедрения IPv6 в компании?
Начните с пилота: 1 офис/1 VLAN или небольшой серверный сегмент, где легко откатиться. Типовая последовательность: - ядро/периметр: dual-stack на маршрутизаторах, фаерволах, VPN; - базовые сервисы: DNS (AAAA + reverse), NTP, AD/PKI; - рабочие места и Wi‑Fi, затем филиалы; - публикация внешних сервисов — только после стабилизации внутренней части. Если вы параллельно обновляете серверы и сетевые узлы, сразу закладывайте dual-stack в требования к поставке и настройкам. Производитель и интегратор, который может собрать серверную и сетевую часть и сопровождать пилот/тиражирование, помогает сократить количество «ручных исключений» и быстрее довести проект до стабильного состояния.
